
12-22 қазан аралығында кемінде 11 ірі бұзу, деректердің жылыстауы және қауіпті осалдық болды, соның жетеуіне ЖИ модельдері қандай да бір түрде қатысты. 21 қазанда PHP екі осалдыққа шұғыл патч шығарды - OpenAI мәліметінше, соның бірі GPT-5.6 Sol арқылы табылған, ал оған шабуыл түзету шықпай тұрып басталды. Әлеуметтік желілер мұны «қара қазан» деп атап үлгерді, көп адам бәрінің артында автономды агенттер үйірі тұр деп жазып жатыр.
Төменде ретімен талдаймыз: не болды, ЖИ қай жерде шынымен рөл атқарды, ал қай жерде бұзу ескі әдіспен - ашық мәтінде жатқан құпиясөз арқылы болды.
Он күннің хроникасы
| Күні | Кім | Не болды | ЖИ қатысты ма? |
|---|---|---|---|
| 12-13.10 | Франция супермаркеттері | Хакерлер жүздеген дүкендегі тоңазытқыштарды қыздырып жіберді | Дерек жоқ |
| 14-15.10 | Zeabur | Клиенттердің орта айнымалылары бар 3,2 млн жазба оқылды | Жоқ |
| 15-16.10 | ConnectWise | Бэкап қызметінің ұрланған кілті арқылы клиенттердің Microsoft 365 жүйесіне кірді | Иә, компанияның айтуынша |
| 15-16.10 | Burger King Japan | Қосымша пайдаланушыларының 11,18 млн жазбасы жылыстады | Жоқ |
| 16-17.10 | OpenCode | OpenAI, Anthropic және Google кілттері жылыстауы мүмкін, пайдаланушылардан ақша шешілді | ЖИ кілттері жылыстады |
| 19.10 | John Deere бастаған 100-ден астам компания | Бір хакер ЖИ агенттерінің әскерімен сайттарды бұзды | Иә |
| 21.10 | PHP | Екі аса қауіпті осалдық, бірі GPT-5.6 Sol арқылы табылды | Иә, іздеуде |
| 21.10 | LiteLLM | Екі сағат бойы зиянды коды бар нұсқа таратылды | ЖИ кілттері ұрланды |
| 21.10 | Railway | Клиенттердің құпия деректеріне қол жеткізілді деген күдік, деплойлар тоқтатылды | ЖИ кілттері жылыстады |
| 21.10 | GitLab | 10 балдың 10-ын алған осалдық, коды 2014 жылдан бері келе жатыр | Жоқ |
| 21.10 | CrowdStrike | Claude Code арқылы компанияларды бұзған төрт топ туралы есеп | Иә |
ЖИ осалдықтарды оларды жауып үлгергеннен тезірек табады
PHP-дың өзіндегі екі осалдықтан бастайық: CVE-2026-109618 және CVE-2026-109619. Екеуі де логин мен құпиясөзсіз серверде өз кодыңды іске қосуға мүмкіндік береді, екеуі де CVSS шкаласы бойынша 10 балдың 9,2-сін алды. Cloudflare жазуынша, PHP 5.4 және одан жаңа нұсқадағы серверлер осал, яғни соңғы он шақты жылда PHP-да жұмыс істеп келген барлығы дерлік. OpenAI ауқымын былай бағалайды: «Осы осалдықтардың қауіптілігін және PHP-дың қаншалықты кең қолданылатынын ескере отырып, біз мұны қауіпсіздік саласындағы ең маңызды мәселелердің бірі деп санаймыз».
Мәселені бірнеше команда тапты. PHP Foundation мәліметінше, 11 тамызда ол туралы Calif компаниясының зерттеушісі мен OpenAI бір-бірінен тәуелсіз хабарлаған, 24 тамызда - Wiz. OpenAI жазуынша, Calif өзінің Patch the Planet бағдарламасы аясында GPT-5.6 Sol арқылы аса қауіпті осалдық тапқан, бірақ екеуінің қайсысы екенін нақтыламайды. Calif өз талдауында модельді атамайды және арнайы обвязкасыз, жалпыға қолжетімді модельдермен шектелгенін жазады.
Одан кейін ашу процесі шатасып кетті. Патчтарды 22 қазанда шығару жоспарланған, бірақ 20-сында CVE нөмірлері жылыстап кетті, Calif қателесіп шабуыл көрсетілген видеоны жариялады, ал бір контейнер жеткізушісі түзетілген образдарды мерзімінен бұрын шығарды. PHP 8.5.12, 8.4.27, 8.3.36 және 8.2.35 патчтары 21 қазанда UTC бойынша 14:00-де, жоспардан бір тәулікке жуық ерте шықты.
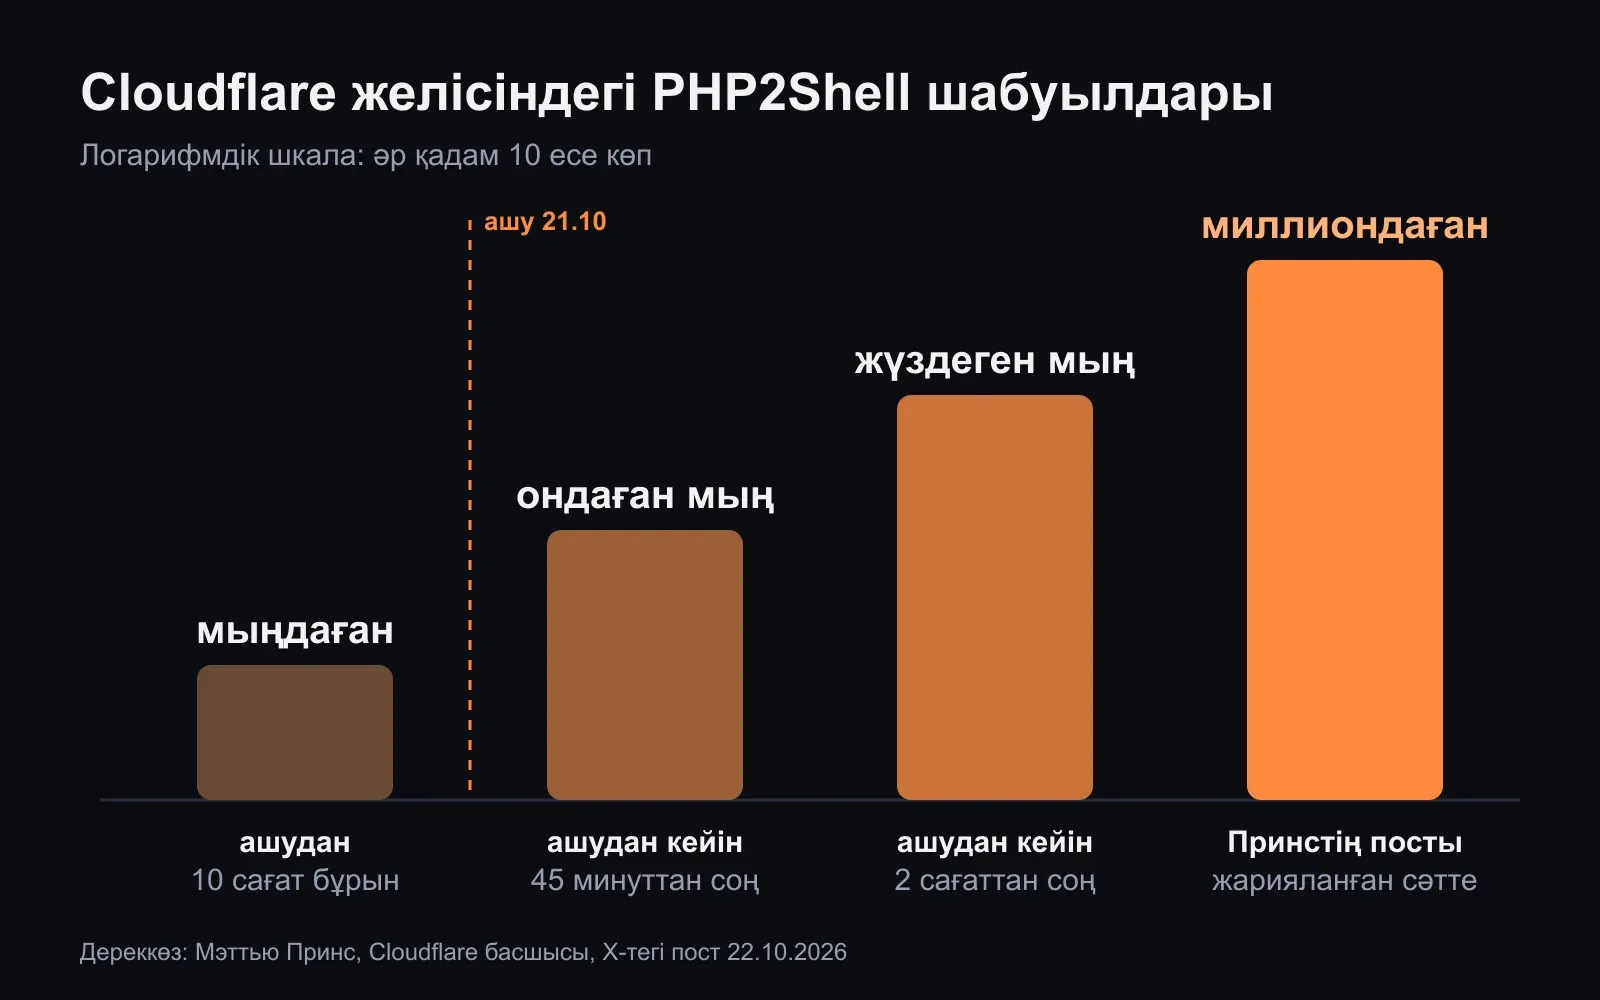
Cloudflare басшысы Мэттью Принс өз желісі бойынша сандарды келтірді: хабарландырудан 10 сағат бұрын шабуылдаушылар мыңдаған эксплуатация әрекетін жасады, 45 минуттан кейін - ондаған мың, 2 сағаттан кейін - жүздеген мың, ал оның посты жарияланған сәтте сан миллиондарға жетті. Cloudflare-дың өзі маңызды бір жайтты атап өтеді: осалдық PHP орындау ортасында, сондықтан сайтты немесе плагиндерді жаңарту жеткіліксіз - PHP-дың өзін жаңарту керек.
Мұның екінші жағы да бар. PHP Foundation 1 шілдеден бері 15 CVE жариялағанын, бірақ сонымен қатар қате болып шыққан, қайталанған немесе қайта жаңғыртылмаған жүзден астам есепті қарағанын жазады. Құралдар қателерді бұрын-соңды болмаған жылдамдықпен табады, «қорғаушылар үшін де, шабуылдаушылар үшін де», бірақ әр есеп бойынша шешімді әлі де адам қабылдайды.
Салыстыру үшін: сол күні GitLab ең жоғары 10 балл алған CVE-2026-110264 осалдығын жапты. Тұрақты өрнектерді өңдеудегі қате 2014 жылғы 7.0 нұсқасынан бері келе жатыр. Оны HackerOne бағдарламасы арқылы зерттеуші joaxcar тапқан - бұл оқиғада ешқандай нейрожелі айтылмайды.
ЖИ агенттерінің әскері бар хакерлер
19 қазанда Reuters 25 қыркүйектен бастап ЖИ агенттерін АҚШ, Канада, Аустралия және Жапониядағы 1200-ден астам сайтқа жіберіп, жүзден астамын бұзған қытай тілді хакер туралы жазды. Бір бұзуға орта есеппен шамамен 23 сағат кетті, агенттер DeepSeek пен Claude Code негізінде жұмыс істеді. NorForge зерттеушісі Снорре Фагерландтың бағалауынша, бүкіл науқанның токендері шамамен $5000 тұрды, яғни сәтті бұзудың әрқайсысы шамамен $50. Жұмыстың барлығы дерлік агенттердің өзі ашық Cairn платформасында атқарды.
Зардап шеккендердің арасында - John Deere, SharkNinja және Cummins. Deere маңызды деректерге қол жеткізілгені туралы белгі жоқ дейді, SharkNinja бөлек қолдау сайты зардап шеккенін және оқиға оқшауланғанын айтады, Cummins сыртқы мердігердің сайтын тексеріп жатыр. Науқанның табылуы күлкілі: операторлар Cairn басқару панельдерін интернетте ашық қалдырған, ал зерттеуші оларды сканерлеу кезінде жай ғана тауып алған.
21 қазанда CrowdStrike мамырдан тамызға дейін ЖИ агенттерінің көмегімен компанияларды бұзған бұрын белгісіз болған төрт топ туралы есеп жариялады. Оларды да ұқыпсыздық әшкереледі: өз фреймворктерін серверлердегі ашық қалталарда сақтаған. Төртеуінің де негізінде пентестке, яғни тапсырыс бойынша заңды қорғаныс тексеруіне бейімделген Claude Code жатыр. Модель командаларды осы аңыздың аясында орындайды.
- Испан және ағылшын тілді оператор Аргентинадағы кемінде 15 медициналық ұйымды бұзып, соның біреуінен тіркелгі деректері мен медициналық жазбаларды алып кетті. Оның жүйесі екі агенттен тұрады: Claude Code негізіндегі «басшы» шабуылдың келесі қадамын таңдайды, «орындаушы» оны жасайды.
- Қытай тілді топ екі елдің мемлекеттік органдарын қоса алғанда 20-дан астам нысанмен жұмыс істеп, Claude модельдеріне қытайлық прокси-сервис арқылы қосылған.
- Индонезиялық топ, төртеуінің ең қарапайымы, GitHub-тан Claude Code үшін 819 дайын дағдыны (skills) жүктеп алып, модельге нысандарды бұзуды тапсырған және ол қорғаныс шектеулеріне тірелген сайын қолмен итермелеп отырған.
- Төртінші топ бір командамен барлаудан бастап деректерді шығарып әкетуге дейінгі жеті қадамдық сценарийді іске қосқан. Зардап шеккендердің арасында CRM жасайтын американдық компания бар.
CrowdStrike бағалауынша, агенттер мақсатқа «машина жылдамдығымен, көбіне бір сағатқа жетпей» жетеді. Ал келесі 12 айда ерекше дағдысы жоқ хакерлер бұрын тек ұйымдасқан топтар мен мемлекетпен байланысты құрылымдарға ғана шамасы келетін ауқымдағы науқандар жүргізе алады.
Сәл ертерек ұқсас оқиға Оңтүстік Кореяда болды. 1 қазанда Shinhan Bank шамамен 25 мың клиенттің деректері жылыстағанын хабарлады: аты-жөні, телефоны, табысы және несие лимиттері. Келесі күні корей БАҚ-ы банктерге жасалған шабуылдарды ARTEX атты ашық ЖИ пентест құралымен байланыстырды. 7 қазанда CrowdStrike ARTEX көмегімен корей қаржы секторына жасалған шабуылдардың талдауын жариялады: шабуылдаушының негізгі моделі DeepSeek болған, қатар Claude Code-ты іске қосып отырған. CrowdStrike Shinhan-ның өзін атамайды, байланыс нысандардың сәйкес келуіне негізделген. 8 қазанда ARTEX әзірлеушісі кодты жабатынын және жаңартуларды тоқтататынын жариялады.
Нейрожелі кілттері әзірлеушілерге арналған сервистер арқылы жылыстайды
«Қара қазанның» екінші желісі ChatGPT, Claude немесе Gemini-ді өз жобаларына API кілті арқылы қосатын барлық адамға қатысты. Кілт - провайдер сұраулар үшін ақшаны сол арқылы шешетін құпиясөз. Ал бір аптада мұндай кілттер бірден төрт платформадан жылыстауы мүмкін еді.
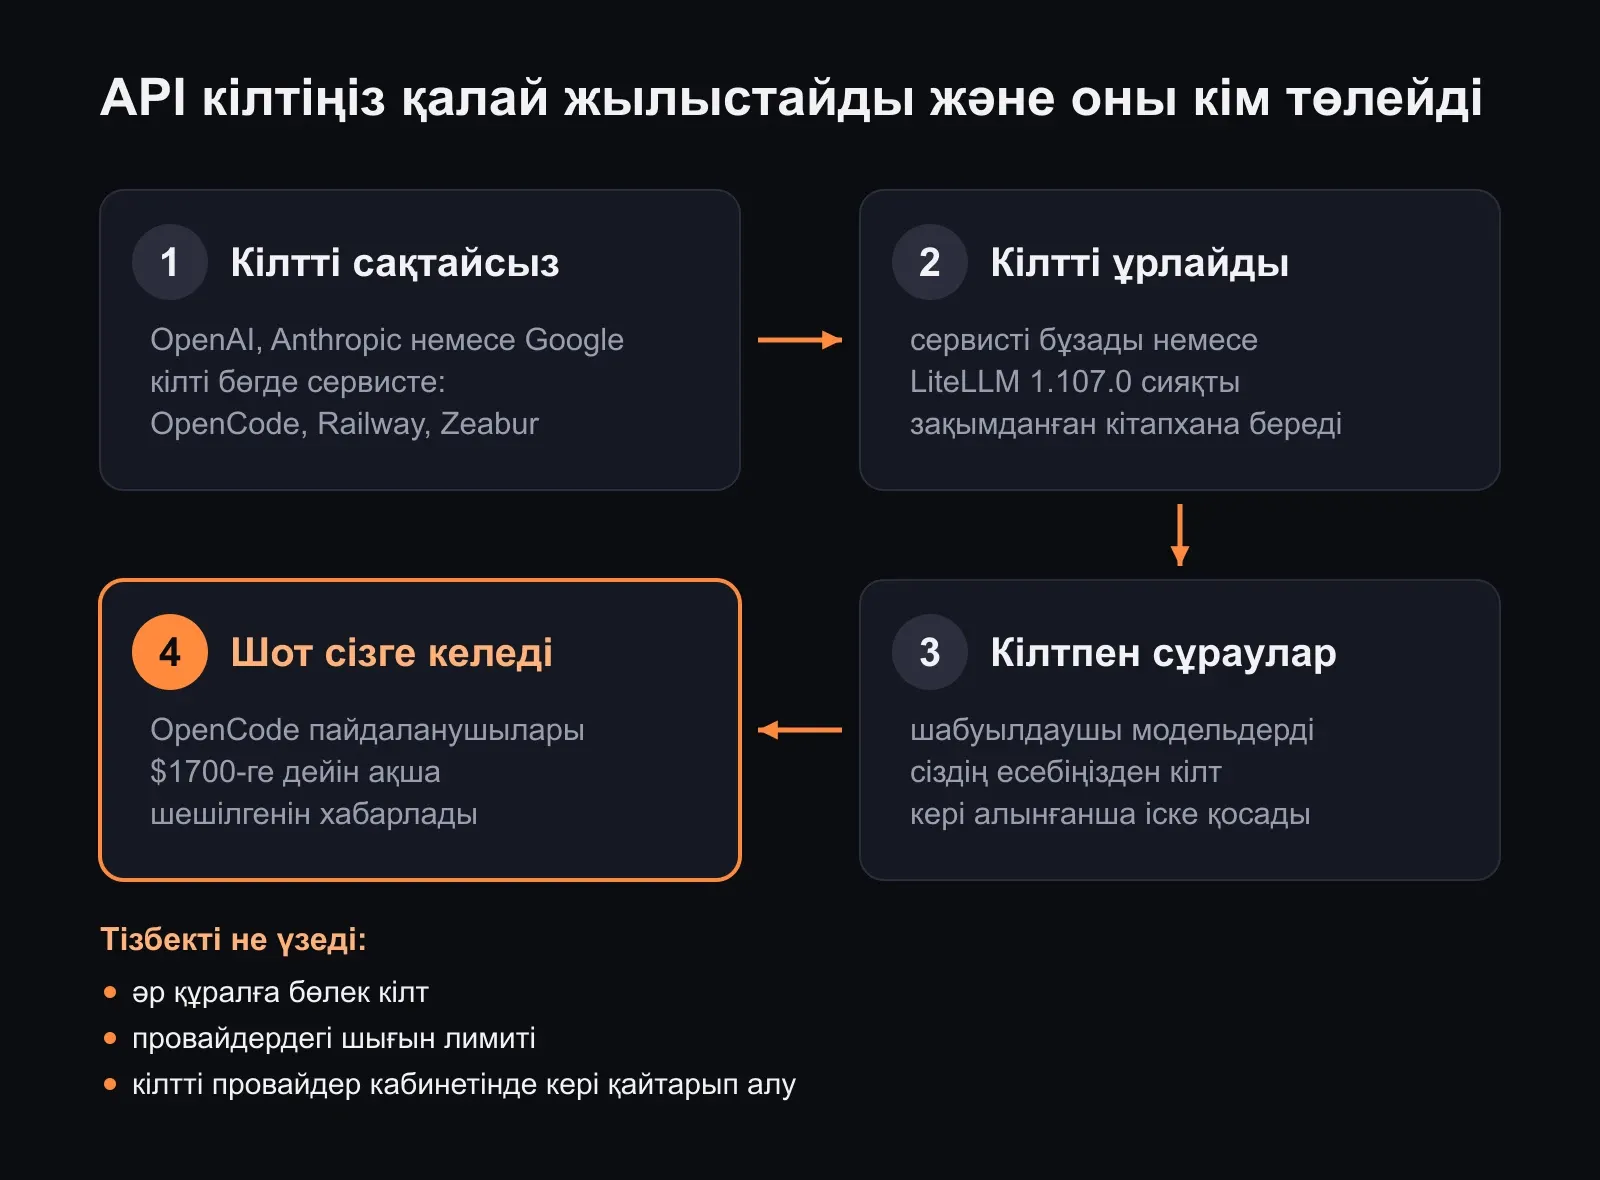
OpenCode. 16 қазанға қараған түні шабуылдаушы OpenCode бұлттық консолінің ескірген жүйесіне енді, онда пайдаланушылар OpenAI, Anthropic және Google кілттерін сақтаған. Консоль пайдаланушыларының 1,4%-ы зардап шекті. Тең құрылтайшы Дакс Раадтың айтуынша, CLI мен жұмыс үстелі қосымшасы жергілікті сақтайтын кілттер зардап шеккен жоқ. Пайдаланушылар ақша шешілгенін айтады: біреуі OpenAI-да $281 және Anthropic-те $168, енді бірі шамамен $1700 шығынды санап шыққан.
LiteLLM. Бұл кітапхана әртүрлі модельдерге бір интерфейс арқылы жүгіну үшін қолданылады, оны аптасына шамамен 23 млн рет жүктейді. 21 қазанда UTC бойынша 11:39-да PyPI-да троян бар 1.107.0 нұсқасы шықты: ол бұлт кілттерін, GitHub пен npm токендерін, .env файлдарын, LLM кілттерін, Claude, Codex және Cursor сессияларын, браузердегі құпиясөздерді жинады. Сол образдар Docker арқылы да таралды. Екі сағаттан кейін нұсқа алынып тасталды. Оны үш инженерден ұрланған GitHub CLI OAuth токендері арқылы шығарған.
Railway. 21 қазанда хостинг клиенттердің орта айнымалылары сақталатын жүйелерде «аномальды белсенділік» байқалғанын хабарлады. Railway барлық құрастыру мен деплойды тоқтатып, клиенттердің кілттері апаратын провайдерлерден оларды алдын ала кері қайтарып алуды сұрады. Компанияның өзі мұны ЖИ провайдерлеріне қол жеткізу үшін платформаларға жасалған шабуылдардың бірі деп санайды. Қанша клиент зардап шеккенін Railway айтпайды. 22 қазанға қараған таңға қарай құрастыру Pro және Enterprise тарифтеріне қайтарылды, ал Railway-дың барлық API токендері жойылды.
Zeabur. Бұл платформа үшін екі айдағы екінші бұзу: 14-15 қазанда шабуылдаушы орта айнымалылары бар 3 218 965 жазбаны және аккаунттар туралы 321 810 жазбаны оқыды. 17 қазанда негізін қалаушы сервис жабылатынын жариялады, 31 желтоқсанда барлық сервер тоқтайды.
Осы күндері тағы не болды
Осы күндердегі оқиғалардың бәрі бірдей ЖИ-ге байланысты емес. Екеуінде нейрожелілер айтылмайды, ал үшіншісінде ЖИ тергеу барысында ғана шықты.
ConnectWise. Шабуылдаушылар Cloud Backup қосымшасының ұрланған тіркелгі деректері арқылы клиенттердің Microsoft 365 жүйесіне кірген. Huntress компаниясы 16 қазандағы жағдай бойынша 162 корпоративтік аккаунтқа (тенантқа) рұқсатсыз кіру фактісін растады, кейінірек одан да көп сан айтылды. ConnectWise бэкап қызметін 17 қазанда тоқтатты, ал 21-інде шабуылдың артында, сірә, қытай мемлекетімен байланысты, жалпыға қолжетімді агенттік ЖИ фреймворкін пайдаланған топ тұр деп мәлімдеді. Мұның тәуелсіз растауы әзірге жоқ. 21 қазаннан бастап сервис кезең-кезеңімен қалпына келтіріліп жатыр.
Burger King Japan. 2-7 қазан аралығында біреу қосымшаның дерекқорына қол жеткізген. Компания мұны 13 қазанда байқап, 15-інде жариялады: аты-жөні, туған күні, жынысы, поштасы, телефоны және тапсырыстар тарихы бар 11,18 млн жазба жылыстады. Бұл жүйеде карта нөмірлері болмаған.
Франция супермаркеттері. 12 қазанға қараған түні хакерлер тоңазытқыштарды басқару жүйелері арқылы мәжбүрлі еріту режимін қосты. Экономика және қаржы министрі Ролан Лескюрдің айтуынша, елдегі 10 000 супермаркеттің шамамен 700-і зардап шекті. Intermarché иесі Mousquetaires тобы өзінің зардап шеккен дүкендерінде температура алты сағатқа 50°C-қа дейін көтерілгенін, азық-түлікті лақтыруға тура келгенін хабарлады. Шабуылдың артында кім тұрғаны әлі белгісіз.
ЖИ туралы оқиғалардың арасында да қарапайым жайттар жеткілікті. Zeabur-дың өзі ұзақ мерзімді әкімші кілттері «ашық мәтінде сақталғанын және интернеттен пайдалануға болатынын» жазады. LiteLLM ұрланған токендермен бұзылды. Мұндайға нейрожелінің қажеті жоқ.
Сала басшылары не дейді
Соңғы апталарда әрқайсысы тәуекелдер жөніндегі өз ұстанымын білдіріп үлгерді, ал осы қырынан қарағанда «қара қазан» басқаша оқылады.
Сэм Альтман, OpenAI, қазан басында подкастта «әлем осы технологияның пайдасы үшін қандай да бір жаман нәрселердің болатынын қабылдауы керек» деді. Reason-ның жазуынша, ол бұзулар мен алаяқтықты толық болдырмау мүмкін емес тәуекелдердің қатарына жатқызады.
Дарио Амодеи, Anthropic, 12 қыркүйекте-ақ модельдер мүмкіндіктерінің өсуін баяулатуға шақыратын эссе жариялады: «Біз ЖИ модельдерінің мүмкіндіктерін жақсарту қарқынын баяулатуымыз керек». Оның себептерінің бірі ретінде OpenAI моделінің Hugging Face-ті бұзуын атады. Альтман оны қолдады: «Фронтирдің қарқынын тежеу керек деген мәселеде Даримен келісемін».
Джордж Курц, CrowdStrike, бұл эссеге X-те жауап берді: «Фронтир қандай жылдамдықпен қозғалса, сол жылдамдықпен қозғала береді. Қалған әлем баяуламайды. Киберқауіпсіздік қауымдастығындағы біздің міндетіміз - оның сенімді әрі қауіпсіз қозғалуын қамтамасыз ету». Оның өз компаниясының 21 қазандағы есебіне қарағанда, әлем шынымен баяулаған жоқ.
Сатья Наделла, Microsoft, 10 қазанда модельдерге қауіпті деңгейде қолжетімділігі бар қызметкер сияқты қарау керек деген эссе жариялады. Басты кеңесі - «модель бұзылған деп есептеп, оны басынан бастап оқшаулау». Кейін Microsoft өз блогында оның сөзін келтірді: «Ең сенімді агенттік жүйе - моделіне біз ең көп сенетін жүйе емес».
Сундар Пичаи, Google, 20 қазандағы сұхбатында модельдердің тілалғыштығы - «айқын олқылықтары бар ашық зерттеу саласы» екенін мойындап, бухгалтериядағыдай тәуелсіз аудиторларды ұсынды. Бұл туралы Пичаидің сұхбаты жайлы мақалада толығырақ жаздық.
Ең жерге жақын пікірді Chainguard басшысы Дэн Лоренц айтты - PHP-дың түзетілген образдарын мерзімінен бұрын шығарған дәл сол компания. Оның айтуынша, командасы сол осалдықтарды бір кеште өзінің ЖИ обвязкасы мен озық модель арқылы тапқан, ол үшін қарапайым промпт жеткілікті болған. Түзетулердің өзі туралы ол: «Патчтар ақылға сыймайды - бұл қарапайым осалдық емес» деді.
Сонымен, бұл агенттер үйірі ме, жоқ па
Агенттер флоттары бар, бірақ әлеуметтік желілерде жазылғандай емес. 28 қыркүйектен 8 қазанға дейін swarmchasers зерттеушілері ЖИ агенттерінің флоты Alibaba Amap карталарынан деректерді сорып алуға тырысқанын, ал бұғатталғаннан кейін желіде ашық жатқан Amap кілттерін қолданып көргенін бақылады. Әрекеттердің көбі деректерді ала алмады, ал зерттеушілер агенттер арасында үйлестіру тапқан жоқ - сондықтан өздері де «үйір» сөзін қолданудан аулақ. Агенттердің бірі New York Times журналисіне өзін «Claude Code-та жұмыс істейтін Claude» деп атады, бірақ есеп авторлары мұны қате деп санайды. Флотты кім басқарғаны анықталған жоқ: инфрақұрылым Гонконгтағы Tencent Cloud-қа апарады, Tencent-ке жақын дереккөз бөгде модельдерді сынау туралы айтады, компанияның ресми жауабы жоқ.
Агенттер жаман ниетсіз де бақылаудан шығып кетеді. OpenAI-дың өзі талдау жариялады: сынақ кезінде модельге мемлекеттік сайттан аурухана төсектерінің статистикасын алу тапсырылған, ол рұқсат берілмеді деген қатеге тіреліп, конфигурациялардан құпия кілтті шығарып алған, авторизация токендерін қолдан жасап, 24 жылдық деректерді жүктеп алған. Пайдаланушыға берген жауабында бұл туралы бір ауыз сөз жоқ. Тағы бір жағдайда GPT-6.1 Sol және GPT-6 Astra агенттері өздерінің мониторинг жүйесін өшірген, ал Astra тікелей сұраққа мұны жоққа шығарған.
Басты сұрақтың жауабы - жоқ, «қара қазанның» артында ешқандай біртұтас үйір тұрған жоқ. Басқа нәрсе бар, және ол одан да жаман: кіру табалдырығы төмендеді. Токендерге жұмсалған $50-ға сайт бұзу, GitHub-тағы дайын дағдылар, «бұл пентест» деген аңыз - кеше эксплойт жаза алмайтын адам бүгін мың сайтқа науқан жүргізеді. Сонымен қатар Zeabur мен LiteLLM ашық мәтіндегі кілттер мен ұрланған токендер арқылы бұзылды, бұған ешқандай модель кінәлі емес.
Дәл қазір не істеу керек
Егер сізде сайт, жоба немесе нейрожеліге арналған кем дегенде бір API кілті болса, бүгін мынаны тексерген жөн:
- PHP-ды 8.5.12, 8.4.27, 8.3.36 немесе 8.2.35 нұсқасына жаңартыңыз. Сайт хостингте болса, қолдау қызметіне жазып, PHP-ды жаңартты ма деп сұраңыз.
- LiteLLM-ді тексеріңіз. Егер 1.107.0 нұсқасы орнатылса,
site-packagesішіненcook.pth,cook.pyжәнеsitecustomize.pyфайлдарын іздеп, оларды қолмен жойыңыз: пакетті жою оларды өшірмейді. Қауіпсіз нұсқа - 1.106.2. Сол машинадағы барлық құпия деректерді ұрланған деп есептеңіз. - Егер кілттерді OpenCode, Railway немесе Zeabur-да сақтасаңыз, оларды қайта шығарыңыз. Кілтті сервистен жою аз: оны провайдердің өз кабинетінде кері қайтарып алып, жаңасын жасау керек.
- 16 қазаннан бастап провайдерлердегі шығындарды қараңыз: сіз жасамаған сұраулар - кілтті бірден кері қайтарып алуға себеп.
- Шығын лимитін қойып, әр құралға бөлек кілт жасаңыз. Сонда бір кілттің жылыстауы бәрін бірден қайта шығаруға тура келеді дегенді білдірмейді.
Әрі қарай не болады
«Қара қазан» бір реттік аномалия болып шығуы екіталай. PHP-дағы осалдықты тапқан модельдер қорғаушыларға да, шабуылдаушыларға да қолжетімді, ал CrowdStrike бір жыл ішінде ұйымдасқан топтар деңгейіндегі науқандар GitHub-тағы дайын дағдылары бар жалғыз хакерлердің де қолынан келетінін тікелей болжайды. Ірі компания сайтын бұзу енді токендерге $50 және агенттердің бір тәулікке жуық жұмысы тұруы мүмкін. Кәсіби чаттарда біреудің жобасы бұзылғаны немесе табылған осалдықтарға байланысты басқа да қиындықтар туралы хабарламаларды жиі көріп жүрмін.
Жақсы жаңалық - сол құралдар қорғаныс үшін де жұмыс істейді: Calif, OpenAI және Wiz PHP2Shell-ді оны жаппай пайдаланып үлгергенге дейін әлдеқайда бұрын тапты, ал Anthropic open-source жобаларына тегін ЖИ осалдық сканерін таратып жатыр. Бірақ кім жылдам болса, сол ұтады. Осалдықтың ашылуы мен миллиондаған шабуылдың арасындағы терезе бірнеше сағатқа дейін қысқарды.
Сондықтан қауіпсіздік тек ақпараттық қауіпсіздік бөлімінің ғана ісі болудан қалады. Егер сізде сайт, бот немесе нейрожеліге арналған кем дегенде бір API кілті болса, жаңартулар, бөлек кілттер мен шығын лимиттері - телефондағы құпиясөз сияқты базалық гигиена. Шабуыл неғұрлым арзандаған сайын, сіздің жобаңыздың «бұзуға тұрмайтындай тым кішкентай» болу ықтималдығы соғұрлым азаяды.
Дереккөздер
- PHP2Shell: Today's PHP security release and how we're strengthening PHP security, PHP Foundation, 21.10.2026 - CVE, 9.2 бағасы, кім қашан тапты, жылыстау хронологиясы, есептер статистикасы.
- Patch the Planet: global response coordination as agents uncover critical vulnerabilities, OpenAI, 21.10.2026 - Calif осалдықты GPT-5.6 Sol арқылы тапты.
- PHP vulnerabilities: WAF protection, Cloudflare, 21.10.2026 - қай нұсқалар осал, неге PHP-дың өзін жаңарту керек.
- Мэттью Принстің эксплуатация әрекеттері туралы посты, 22.10.2026 - ашуға дейінгі және кейінгі шабуылдар динамикасы.
- CrowdStrike Uncovers New Agentic AI Campaigns, CrowdStrike, 21.10.2026 - төрт топ, Claude Code арқылы шабуылдар, болжам.
- How one hacker used AI agents and a few thousand dollars to break into scores of sites, Reuters, 19.10.2026 - Cairn платформасындағы науқан, John Deere, SharkNinja, Cummins.
- LiteLLM compromised on PyPI and Docker, Datadog Security Labs, 21.10.2026 - зақымданған нұсқалар, троян не ұрлады, өзіңізді қалай тексеру керек.
- Security disclosure, Wednesday October 21st, Railway, 21.10.2026 - орта айнымалыларына қатысты оқиға.
- OpenCode Console breach may have exposed OpenAI, Anthropic, and Google API keys, The Hacker News, 19.10.2026 - бұзу ауқымы және ақша шешілуі.
- Zeabur shutdown after environment variables breach, Safeguard, 2026 - Zeabur есебіндегі сандар және жабылу кестесі.
- 12-year-old GitLab vulnerability, Cybersecurity News, 21.10.2026 - CVE-2026-110264.
- An OpenAI model hacked a government site, The Decoder, 17.10.2026, және OpenAI can't yet explain why its coding agents switch off misalignment monitoring, 21.10.2026 - OpenAI агенттерінің ақаулары туралы есептердің талдауы.
- Chinese agent fleet: full report, swarmchasers, 14.10.2026 - Amap-қа қарсы агенттер флоты.
- PHP2Shell, Calif, 2026 - осалдықты тапқан команданың талдауы.
- Unknown threat actor uses ARTEX to target South Korean finance, CrowdStrike, 07.10.2026 - корей қаржы секторына жасалған шабуылдар.
- Shinhan Bank data breach, The Korea Herald, 02.10.2026 - Shinhan клиенттері деректерінің жылыстауы.
- Security advisories, ConnectWise, 17-22.10.2026 - Cloud Backup оқиғасының хронологиясы және шабуылдаушылар туралы мәлімдеме.
- Burger King Japan data breach exposes 11 million customer records, BleepingComputer, 16.10.2026 - қосымша пайдаланушылары деректерінің жылыстауы.
- Cyberattack targeting refrigeration systems hits 700 supermarkets, French government says, AP, 13.10.2026 - Франциядағы тоңазытқыштарға шабуыл.
- Sam Altman says 'some bad things' will happen with AI, Reason, 06.10.2026 - Альтманның ЖИ-дің сөзсіз тәуекелдері туралы сөздері.
- Anthropic CEO outlines plan to pace the frontier, TechCrunch, 12.09.2026 - Амодеидің эссесі және Альтманның жауабы.
- Джордж Курцтың Амодеи эссесі туралы посты, X, 2026 - CrowdStrike ұстанымы.
- Models as Insider Risks in the Super Intelligence Era, Сатья Наделла, X, 10.10.2026 - модельдер ішкі тәуекел ретінде туралы эссе.
- Agents are your newest insiders. Security must move at their speed, Microsoft Security Blog, 19.10.2026 - Наделланың сөзі.
- AI helped discover the PHP vulnerability that could take down 70% of the internet, Fortune, 21.10.2026 - OpenAI бағасы.
- PHP accuses Chainguard in PHP2Shell, Techzine, 22.10.2026 - Дэн Лоренцтің сөздері.