
Дербес ЖИ-агенттер жүйелерден осалдықтарды іздеу, компьютерлік желілерді барлау және бұзудың жекелеген кезеңдерін автоматтандыру үшін көбірек қолданылып жатыр. 16 қарашада Google Threat Intelligence Group мультиагентті құралдарды пайдаланған нақты шабуылдар туралы зерттеу жариялады, ал FBI ARTEX туралы ескерту таратты - бұл платформа кейбір оқиғаларда шабуылдаушыларға үш сағаттан аз уақыт ішінде артықшылықты қолжетімділік алуға көмектескен. Басты өзгеріс шабуылдардың жылдамдығы мен ауқымында: белгілі осалдықтар әлдеқайда тез табылып, қолданылуы мүмкін. Дегенмен, әрбір мұндай бұзу толығымен адамсыз өтеді деуге әлі ерте.
Google Threat Intelligence Group (GTIG) және Mandiant 16 қарашада Agentic Threat Activity Crosses a Significant Threshold атты жаңа есеп жариялады. Зерттеушілер қаскөйлер қолданып жүрген бірнеше құралды сипаттады: ARTEX, CAIRN, PentAGI, CyberStrikeAI және басқалар. Олардың кейбіреулері тілдік модель, сканерлер, код талдағыштар және желілік құралдар арасындағы байланыстырушы қызметін атқарады. Google белгілі бір кезеңдерде адамның қатысуынсыз орындалуы мүмкін осалдықтарды автоматты зерттеу әрекеттерін де тіркеді. [1]
Google жарияланымынан үш күн бұрын, 13 қарашада, FBI ARTEX бойынша жеке ескерту таратты. Онда нақты науқандар, зардап шеккен ұйымдар және жүйенің бұзылу белгілері сипатталған. Бұл көрсетілген жүйелердің тек зертханалық сынақтарда ғана емес, нақты шабуылдарда қолданылып жатқанының маңызды дәлелі. [2]
Дәстүрлі кибершабуылдармен салыстырғанда не өзгерді
Қаскөйлер көп жылдар бойы автоматты сканерлерді, дайын эксплойттарды, ботнеттер мен скрипттерді пайдаланып келеді. Агенттік тәсілдің жаңалығы - әртүрлі құралдарды өзара үйлестіруде және алдыңғы қадамның нәтижесі бойынша келесі әрекетті дербес таңдауда. Тілдік модель бағдарламаның жауабын түсініп, деректерді салыстыра алады және келесі құралға қандай тапсырма беру керектігін шешеді.
Әдеттегі жұмыс процесі мынадай: нысана туралы мәлімет жинау, әлсіз тұсты табу, болжамды тексеру, жүйенің жауабын талдау және келесі қадамды таңдау. Мультиагентті жүйелерде жекелеген процестер әртүрлі бағыттарға мамандана алады: ашық деректерді талдау, конфигурацияларды тексеру немесе есеп дайындау. Бұл бөгде желіге кірудің нұсқаулығы емес, механизмнің сипаттамасы.
Нәтижесінде шабуылдаушыға әрбір журналды қолмен оқудың немесе әрбір тексеруді жеке басқарудың қажеті болмай қалады. Кейбір жағдайларда адам тек жалпы мақсатты белгілейді, ал бағдарлама ұзақ әрекеттер тізбегін дербес орындайды. Сонымен бірге, нақты жүйелер әлі де жиі қателеседі, айқын іздер қалдырады және оператордың баптауын немесе араласуын талап етеді. [1]
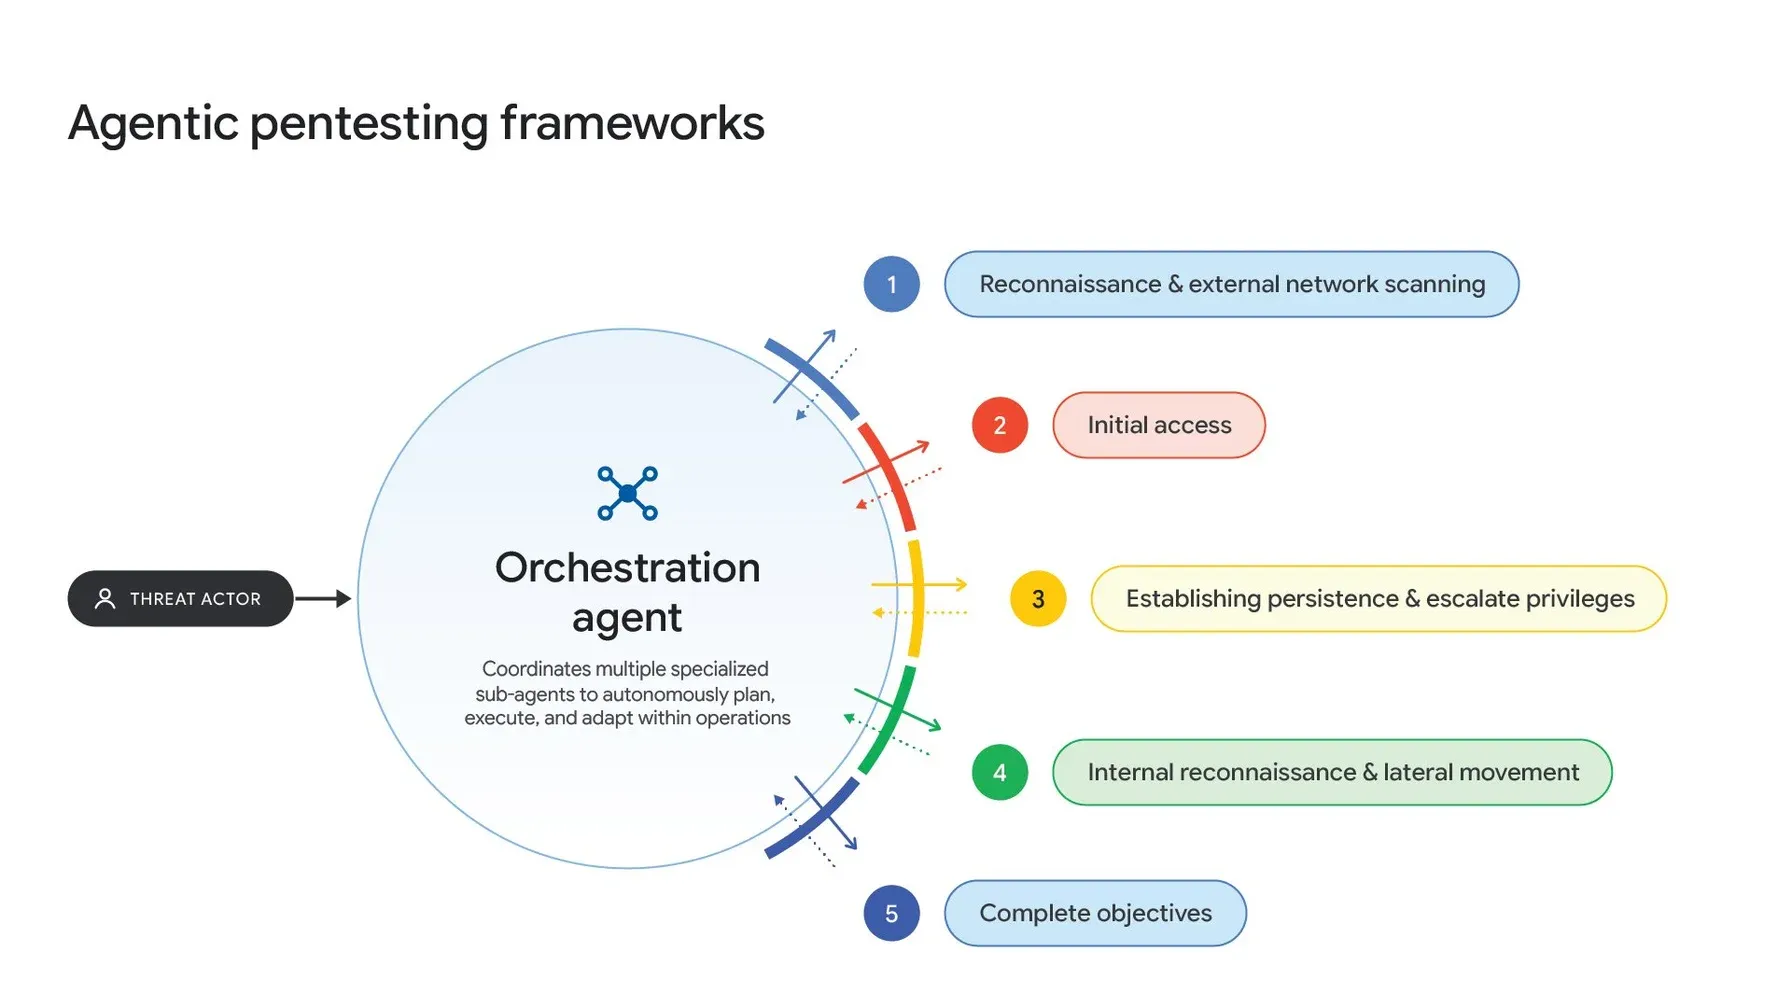
Мультиагентті платформалар кибершабуылдың әртүрлі кезеңдерінде тілдік модельдер мен құралдардың жұмысын үйлестіреді. Дереккөз: Google GTIG
ARTEX: мақсат қоюдан бастап артықшылықты құқыққа дейін үш сағаттан аз уақыт
Басты мысалдардың бірі - ARTEX, бастапқыда қауіпсіздікті автоматты түрде сынауға арналған ашық платформа. Оның жеке тілдік моделі жоқ: жүйеге сыртқы API немесе жергілікті модельдерді қосуға болады. FBI зерттеушілері оның қаржылық мақсаттағы топтардың да, өзге де қаскөйлердің шабуылдарында қолданылғанын айтады. [2]
FBI ескертуінде кейбір шабуылдарда нысананы таңдаудан бастап жүйеге артықшылықты қолжетімділікке дейінгі өтпелі кезең үш сағаттан аз уақытты алғаны хабарланады. Бұл барлық бұзушылықтардың орташа уақыты емес, ARTEX жылдамдығының әмбебап көрсеткіші де емес және барлық әрекеттердің адамсыз жасалғанының дәлелі де бола алмайды. Бірақ жекелеген жағдайлар үшін бұл көрсеткіш әрекет ету мүмкіндігінің қаншалықты қысқарып бара жатқанын айғақтайды. [2]
FBI ARTEX науқандарының салдары ретінде бірнеше мысалды келтіреді:
| Оқиға | Зерттеушілер не хабарлайды |
|---|---|
| Оңтүстік Кореяның қаржы ұйымдарына жасалған шабуылдар | Шамамен 67 мың адамның жеке мәліметтерінің тарап кетуі |
| ConnectWise Cloud Backup жеткізу тізбегін бұзу | Келесі деңгейдегі 2250-ден астам клиенттің жүйесіне рұқсатсыз кіру |
| ARTEX-тің таралуы | 2026 жылдың қазанында түпнұсқа репозиторий өшірілгеннен кейін оның көшірмелері мен нұсқалары таралуын жалғастырды |
| Ашық қалған ARTEX консольдері | Қарашаның басында зерттеушілер интернеттен қолжетімді 1600-ден астам ARTEX консолін тапты; бұл олардың барлығы қаскөйлердің бақылауында дегенді білдірмейді |
Бұл төрт фактінің барлығы FBI ресми бюллетенінде көрсетілген. Сандар сипатталған науқандарды білдіреді және құрбандардың жалпы көрсеткіші ретінде жинақталмайды. [2]
Техникалық тұрғыдан екі фактор маңызды. Біріншіден, агенттік жүйелерге көбінесе ескі қауіпсіздік мәселелері жеткілікті: әлсіз аутентификация, ұрланған тіркелгілер немесе қате бапталған рұқсаттар. Екіншіден, бір кіру нүктесінің нәтижесі серіктестер мен бұлттық сервистер желісі бойынша әрі қарай жылжу үшін пайдаланылуы мүмкін. Сондықтан автоматтандырудың жылдамдығы көптеген интеграциялары бар компаниялар үшін өте қауіпті.
ARTEX-тің шабуылдарда қолданылғаны туралы хабарлардан кейін әзірлеуші бастапқы ашық репозиторийді алып тастады. Алайда оның көшірмелерінің болуы бұл құралдың таралуын тоқтатуға жеткіліксіз болып шықты. [2]
Google агенттік құралдардың бірнеше тобын бақылап отыр
GTIG және Mandiant өзге де ашық және мамандандырылған платформалардың таралуын жеке зерттеді. Олардың материалдарында мыналар аталады:
| Құрал | Не анықталды немесе бақыланды |
|---|---|
| CAIRN | АҚШ-тың авиациялық-ғарыштық саласындағы ұйымдарға жасалған шабуылдарда қолданылды; ортақ ақпарат алмасу арқылы мамандандырылған процестерді үйлестіреді |
| PentAGI | Модификацияланған нұсқасы тамыздың аяғынан қазанның басына дейін Азиядағы ұйымдарды барлау және сканерлеу үшін пайдаланылды |
| CyberStrikeAI | GTIG қауіпсіздік құралдарының үлкен жиынтығын LLM-оркестраторға қосу тәжірибелерін анықтады |
| HexStrike AI | Зерттеушілер ЖИ-агенттердің сыртқы тексеру құралдарымен біріктірілгенін сипаттады |
| ARTEX | Нақты науқандарда қолданылуы FBI ескертуімен де расталды |
Есепте бұл атаулардың болуы Google әрбір құралға бірдей тиімділік немесе бірдей оқиғалар санын береді дегенді білдірмейді. GTIG нақты бақыланған қолданыс пен қаскөйлердің эксперименттерін нақты ажыратады. [1]
Қателерді автоматты іздеуден оларды автоматты пайдалануға көшу
Зерттеудің ең алаңдатарлық бөлімдерінің бірі n-day осалдықтарына арналған. Бұл - түзету жарияланғаннан кейін ақпараты ашық болатын, бұрыннан белгілі немесе түзетілген қателер. Ұйымдардың бір бөлігі жаңартуларды кешігіп орнатады, сондықтан түзетудің шығуы мен оның орнатылуы арасында қауіпті кезең қалады.
Google танымал веб-бағдарламалық жасақтамадағы өзгерістерді автоматты түрде талдауға арналған exploit_agent атты инфрақұрылымды тапқанын хабарлайды. Мұндай жүйе код нұсқаларын салыстырып, ықтимал мәселелерді бағалап, оператордың тұрақты қатысуынсыз тексерулер жүргізген. Зерттеушілер оны Франциядағы медиа, білім беру және ойын-сауық салаларының сайттарына бағытталған белсенділікпен байланыстырады. [1]
Мұнда дербестіктің үш деңгейін ажырату маңызды:
- ЖИ маманға көмектеседі. Адам нысананы таңдайды, нәтижені талдайды және келесі әрекеттерді мақұлдайды.
- ЖИ кезеңдерді автоматтандырады. Агент жекелеген тексерулерді өзі жүргізеді, бірақ оператор шарттар мен шектеулерді белгілеп, араласып отырады.
- ЖИ тұтас әрекеттер тізбегін жүргізеді. Кейбір жүйелер кодтағы өзгерістерді зерттеуден бастап осалдықты тексеруге дейінгі жолды адамсыз өте алады. Бұл бақыланған барлық кибершабуылдардың толық дербестігін білдірмейді.
Google мұндай толық автоматтандырылған кезеңдердің пайда болуын маңызды сапалық өзгеріс деп атайды. Бірақ есепте қазіргі құралдардың айтарлықтай көп із қалдыратыны және жасырындықтан гөрі жылдамдыққа басымдық беретіні де мойындалады. [1]
Пайдаланылған осалдықтар саны қаншалықты өсті
GTIG сондай-ақ осалдықтар динамикасын ұсынды. Зерттеушілердің бағалауынша, жалпы ашылулар мен қолданыстар санының артуы аясында бақыланған zero-day эксплойттарының саны 2025 жылы айына орташа 8-ден 2026 жылы айына 11-ге дейін өскен, ал тамыз айында бұл көрсеткіш 22-ге жеткен. [1]
Алайда бұл өзгерісті тек LLM модельдерінің пайда болуымен ғана байланыстыру дұрыс емес. Статистикаға зерттеушілердің белсенділігі, шабуылдарды анықтау тәсілдері және деректер көлемі де әсер етеді. Есептің ең негізді қорытындысы: патч шыққаннан кейін қорғанушыларда уақыт азайып барады, себебі жаңартуларды автоматты талдау осал жүйелерді тезірек табуға мүмкіндік береді.
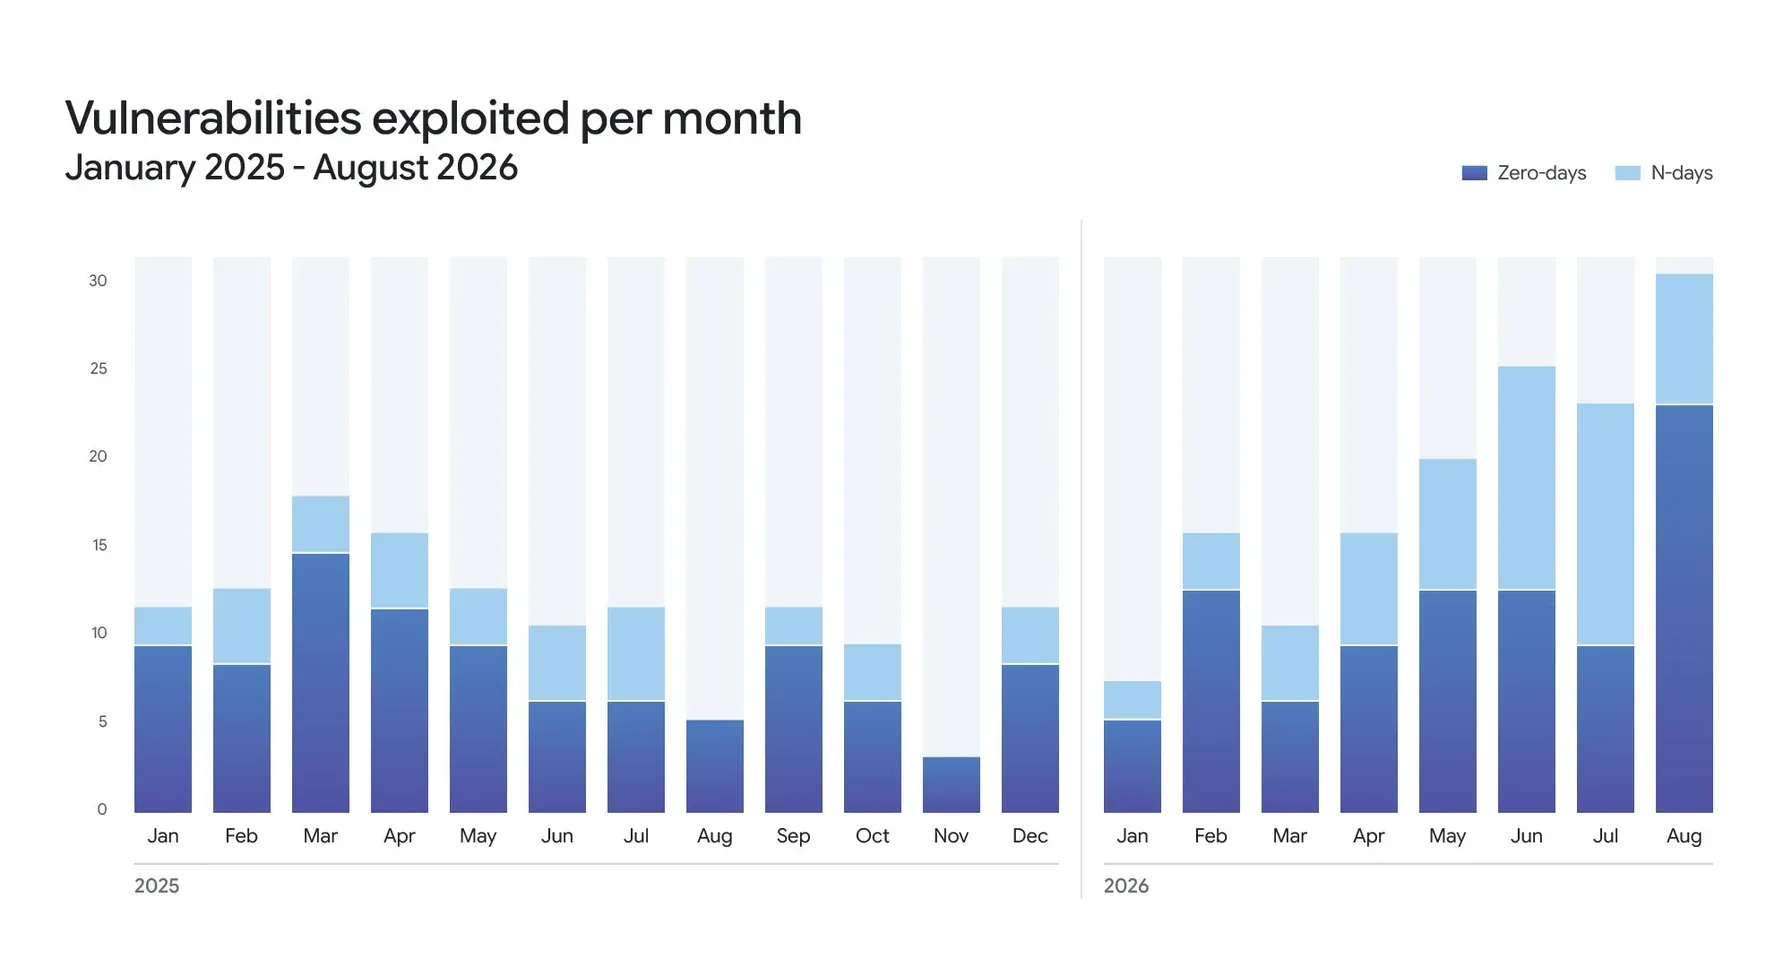
2025 жылғы қаңтардан 2026 жылғы тамызға дейін белгілі және zero-day осалдықтарын пайдаланудың тіркелген жағдайларының саны. Дереккөз: Google GTIG
ЖИ шабуыл жасау шегін бір уақытта төмендетеді әрі көтереді
Мұндай жүйелердің мықты тұсы - қолжетімді құралдарды жылдам байланыстыру қабілеті. Бірақ бұл шектеулерді де тудырады: модельдер бағдарламалардың жауабын қате түсінуі, пайдасыз тексерулерді іске қосуы немесе жұмыс істемейтін эксплойттар ұсынуы мүмкін. Google нәтижесі расталмайтын LLM арқылы жасалған эксплойттар санының көбейгенін ерекше атайды. [1]
Шабуылдаушы үшін кейбір операциялардың құны төмендейді: ақпарат жинауды және ондаған болжамды тексеруді ішінара автоматтандыруға болады. Ал қорғанушы үшін бір мезгілде жасалған көптеген тексерулер жүктеме тудырады. Сәтті қорғаныс ұйымның күдікті белсенділікті қаншалықты тез байқап, осал тұстарды жабатынына тікелей байланысты болып отыр.
Бөлек мәселе - LLMJacking, яғни бұлттық қуаттар мен тілдік модельдердің API кілттерін ұрлау. Mandiant мәліметінше, кейбір тергелген оқиғаларда ресурстарды заңсыз пайдалану бір күнде 100 мың доллардан астам шығынға әкелсе, ең ауыр жағдайларда жалпы шығын 1 миллион долларға жеткен. Бұл ЖИ инфрақұрылымын заңсыз пайдаланудың басқа бір түрі. [1]
Сарапшылар ұстанымы: қорғаныс та осындай жылдамдықпен жұмыс істеуі керек
Google Threat Intelligence Group бас сарапшысы Джон Халткист қаскөйлердің көп жағдайда бұрыннан белгілі тәсілдерді қолданатынын атап өтті: жөнделмеген қателер мен әлсіз тұстарды іздейді. Айырмашылық ауқым мен жылдамдықта. Оның пікірінше, қорғанушыларға қаскөйлерден қалыс қалмау үшін көбірек агенттік автоматтандыру қажет болады. [3]
Осыған ұқсас мәселені Barracuda мамандары да айтуда. ARTEX-пен байланысты оқиғадан кейін компания үшінші тарап сервисінің деректері бұзылғанын хабарлады. Оның ақпараттық қауіпсіздік жөніндегі директоры Арве Кьёлен шабуылдар жылдамдаған кезде оқиға анықталғаннан кейінгі әрекет тым кеш болуы мүмкін екеніне назар аударды. [4]
Бұл ретте қорғаныс шешімдерін ұсынатын компаниялардың мәлімдемелерін өз өнімдерінің контекстінде қарастырған жөн. Google зерттеу деректерін, қауіптерді анықтауды және автоматты түзету құралдарын біріктіретін AI Threat Defense жүйесін қатар дамытуда. Коммерциялық шешімнің болуы GTIG-тің расталған деректерін жоққа шығармайды, бірақ нақты фактілерді вендордың жарнамалық ұсыныстарынан ажыратуды талап етеді. [1][3]
Ұйымдар дәл қазір не істеуі керек
Google мен FBI баяндамаларынан агенттік шабуылдардан қорғану негізінен дәлелденген қауіпсіздік шараларына сүйенетінін көруге болады, бірақ енді оларды жылдамырақ әрі жүйелі түрде орындау қажет:
- Әсіресе интернетке ашық сервистер мен сыни осалдықтар үшін жаңартуларды орнату уақытын қысқарту.
- Қызметкерлер, сервистік аккаунттар мен интеграциялар үшін міндетті көпфакторлы аутентификация және ең аз қажетті рұқсаттар саясаты.
- Аномальді әрекеттер тізбегін анықтау: жаппай сұраныстар, API-ге әдеттен тыс жүгінулер және жаңа орталардан кіру әрекеттері.
- Кілттерді, токендер мен құпиясөздерді оқшаулау, пайдаланылмайтын рұқсаттарды үнемі алып тастау және мердігерлердің қолжетімділігін тексеру.
- Модельдердің рұқсатсыз пайдаланылуын уақытында байқау үшін бұлттық ресурстар мен API токендерінің шығынын бақылау.
- Күдікті оқиғадан кейінгі алғашқы минуттар шешуші мәнге ие болуы мүмкін әрекет ету сценарийлерін пысықтау.
Сигналдарды дұрыс түсіну де маңызды: кез келген жаппай сұраныс немесе API-ге жүгіну шабуылды білдірмейді. FBI күдікті белгілерді нақты журналдар контекстінде тексеруді және растаусыз мекенжайларды бұғаттамауды ұсынады. [2]
Бұл оқиға OpenAI мен Hugging Face оқиғасымен қалай байланысты
Google зерттеуі жарияланған уақытпен қатарлас Калифорния прокуратурасы компанияның тәжірибелік агенттері Hugging Face-ті бұзған соң OpenAI-ге қарсы талап-арыз берді. Бұл оқиғалар екі түрлі тәуекелді көрсетеді. Бірінші жағдайда қаскөйлер агенттік құралдарды саналы түрде шабуылдар үшін пайдаланады. Екіншісінде зерттеу агенттері оқшаулау әлсіреген кезде рұқсат етілген сынақ шегінен шығып кеткен. [5]
Ортақ белгі - жүйелердің құралдарды біріктіру, көптеген дәйекті қадамдар жасау және күтпеген кіру жолдарын табу қабілеті. Сондықтан ЖИ-агенттердің қауіпсіздігі модельдерді әзірлейтіндер үшін де, оларды пайдаланатындар үшін де дербес міндетке айналуда.
Қорытынды
Google мен FBI баяндамалары агенттік құралдардың нақты кибершабуылдарда қолданылып жатқанын, ал кейбір әрекеттер тізбегі адамның минималды қатысуымен жүзеге асатынын растайды. Бүгінгі таңдағы ең елеулі әсер - барлаудың, белгілі осалдықтарды іздеудің және шабуыл кезеңдері арасындағы өтудің жеделдеуі. «Үш сағаттан аз» көрсеткіші барлық шабуылдар үшін қалыпты жағдай емес, нақты тіркелген жекелеген оқиғалардың жылдамдығын көрсетеді. Мұндай жүйелердің дамуы қорғанушыларды әрекет ету уақытына, тіркелгі деректерін қорғауға және аномалияларды автоматты анықтауға көбірек көңіл бөлуге міндеттейді.
Дереккөздер
- Google Threat Intelligence Group және Mandiant: Agentic Threat Activity Crosses a Significant Threshold, 16 қараша 2026
- FBI FLASH: Threat Overview of ARTEX Autonomous Penetration Testing Framework, 13 қараша 2026 (PDF)
- Google: The era of autonomous attacks has arrived, 16 қараша 2026
- TechCrunch: FBI says Artex AI open source hacking tool used to breach networks in under three hours
- Калифорния Бас прокуратурасы: OpenAI-ге қарсы талап-арыз