
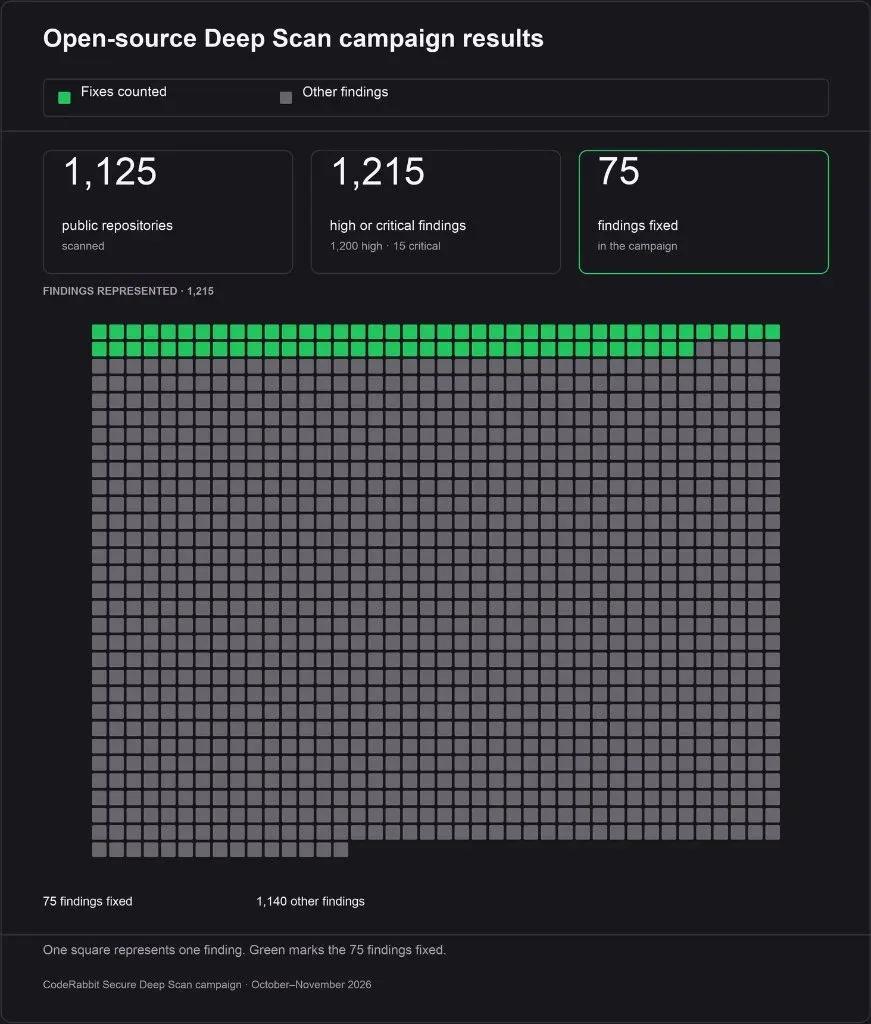
CodeRabbit компаниясы өздерінің қауіпсіздікті талдауға арналған жасанды интеллект жүйесі 1125 ашық репозиторийден 1215 ықтимал қауіпті осалдықты тапқанын хабарлады. Зерттеу екі аптаға жетер-жетпес уақытқа созылды, алайда есеп жарияланған сәтке дейін табылған ақаулардың тек 75-і ғана түзетілген. Бұл нәтижелер қателерді автоматты түрде іздеу технологиясының қаншалықты қарқынды дамып келе жатқанын және оларды жою мәселесінің неге өткір тұрғанын көрсетеді.
2026 жылғы 13 қарашада CodeRabbit компаниясы CodeRabbit Secure Deep Scan құралының көмегімен ашық бастапқы кодты бағдарламалық жасақтаманы тексеру науқанының қорытындысын ұсынды.
Аудит жұмыстары 23 қазан мен 3 қараша аралығында жүргізілген.
Компания ұсынған мәліметтер бойынша, жүйе мынадай нәтижелерді анықтады:
| Көрсеткіш | Нәтиже |
|---|---|
| Тексерілген ашық репозиторийлер | 1125 |
| Анықталған қауіпті және өте қауіпті осалдықтар | 1215 |
| Сыни қауіптілік деңгейі | 15 |
| Жоғары қауіптілік деңгейі | 1200 |
| Есеп кезінде жөнделгені | Кемінде 75 |
Барлық статистикалық мәліметтерді құралды жасап шығарған компанияның өзі келтірген. Толық деректер базасына тәуелсіз сараптамалық тексеру ұсынылмаған.
Жасанды интеллект осалдықтарды қалай табады
Бағдарламалық кодты статикалық талдаудың әдеттегі құралдары (SAST) бастапқы файлдарды бағдарламаны іске қоспай-ақ зерттейді. Олар қауіпті функцияларды, сенімсіз деректер ағындарын және қауіпсіздік ережелерінің бұзылуын табуға көмектеседі.
CodeRabbit Secure Deep Scan қолданбаның бірнеше компоненттері арасындағы күрделі байланыстарды зерттеуге мүмкіндік беретін агенттік тәсілді пайдаланады.
Әзірлеушілер жұмыстың төрт негізгі кезеңін бөліп көрсетеді:
- Map (Карта құру). Жүйе жобаның архитектурасын, кіру нүктелерін, авторизация тетіктерін және ықтимал шабуыл бағыттарын зерделейді.
- Hunt (Аңшылық). ЖИ бағдарламаның күмәнді орындалу жолдарын тексеріп, осалдықты іске асыруға қажетті шарттарды табуға тырысады.
- Verify (Тексеру). Жеке тексеруші компонент дәлелдерді, қауіпті аймақтың қолжетімділігін және қолданыстағы қорғаныс құралдарын талдайды.
- Fix (Түзету). Расталған қателер үшін жүйе дайын түзету файлын ұсынады, ал әзірлеуші оны тексеріп барып қолданады.
Мысалы, веб-қосымша пайдаланушының жүйеге кіргенін дұрыс тексере алады, бірақ оның нақты құжатты көруге құқығы бар-жоғын анықтамауы мүмкін.
Авторизация бар болғандықтан, қарапайым тексеру ақауды байқамауы ықтимал. Бұл мәселені табу үшін сұраныс бағыты, бизнес-логика және деректер базасы арасындағы өзара әрекеттесуді толық талдау қажет.
CodeRabbit өзінің агенттік технологиясы дәл осындай күрделі қателерді анықтауға бағытталғанын атап өтеді.
Қандай қателер жиі кездесті
CodeRabbit деректері бойынша, тексеру кезінде ең көп таралған осалдықтар қатарында мыналар болды:
- Пайдаланушының нақты нысандарға қолжетімділік құқығын тексермеу.
- Пайдаланушы енгізген деректерді дұрыс өңдемеу салдарынан туындайтын XSS-осалдықтары.
- Токендерді, электрондық қолтаңбаларды және шақырушы тараптың сәйкестігін жеткіліксіз тексеру.
- Файл жолдарын өңдеудегі қателіктер, бұл рұқсат етілген каталог шегінен шығуға мүмкіндік береді.
- Сессияларды толық аяқтамау және токендерді дер кезінде қайтарып алмау.
- Құпия ақпараттың жауаптар, қателер туралы хабарламалар және деректер қоймалары арқылы тарап кетуі.
Компания агенттік талдау дәстүрлі статикалық сканерлер мен тәуелділіктерді тексеру құралдарының орнын баспай, оларды толықтыратынын ескертеді.
Неліктен сонша аз ақау жөнделді
Ақпарат жарияланған сәтте CodeRabbit анықталған 1215 мәселенің кем дегенде 75-і жөнделгенін хабарлады.
Бұл жалпы табылған кемшіліктердің шамамен 6%-ын құрайды. Бірақ бұл көрсеткішті түзетулердің соңғы үлесі деп санауға болмайды: хабарламалардың бір бөлігі әлі де қаралу үстінде болуы мүмкін, ал одан кейінгі түзетулер туралы мәліметтер әзірге жоқ.
Сонымен қатар, кодтағы күмәнді аймақты табу нақты пайдалануға болатын қауіпті осалдықтың бар екеніне толық кепілдік бермейді.
Нәтижелерді дұрыс бағалау үшін жалған қателер саны, мәселелердің репозиторийлер арасында бөлінуі және есептердің тәуелсіз тексерілуі туралы мәліметтер қажет. Бұл бағытта әзірлеуші толық статистикалық ақпаратты әлі жарияламады.
Әзірлеушілердің пікірі
ast-grep құрылымдық код талдау құралының авторы Херрингтон Даркхолм (Herrington Darkholme) Deep Scan жүйесін өз жобасында сынап көргенін мәлімдеді.
Оның пікірінше, жүйенің басты артықшылығы - ресми есеп дайындалғанға дейін анықталған қателердің негізділігін мұқият тексеруінде. Соның арқасында осалдықтар туралы хабарламалар жобаны сүйемелдейтін бағдарламашылар үшін әлдеқайда нақты әрі пайдалы бола түседі.
Бұл тәуелсіз салыстырмалы зерттеу нәтижесі емес, CodeRabbit жариялаған тестілеуге қатысушының жеке пікірі болып табылады.
ЖИ-ге қарсы ЖИ: киберқауіпсіздіктегі жаңа бәсеке
Мұндай жүйелердің пайда болуы үлкен технологиялық трендпен байланысты.
Қазіргі таңда қаскөйлер кодты жедел талдау, әлсіз тұстарды іздеу және шабуыл жасау жолдарын қарастыру үшін жасанды интеллектіні белсенді қолдана алады. Ал қауіпсіздік құралдарын жасаушылар оған өздерінің агенттік шешімдерімен жауап беруде.
Осыған ұқсас бағытты OpenAI да дамытып келеді. 2025 жылы ұсынылған Aardvark зерттеу агенті кейіннен Codex Security жобасына айналып, бағдарламалық кодты талдауға көмектесе бастады.
Google DeepMind бағдарламалардың қауіпсіздігін ресми түрде тексеру үшін AlphaProof Code сияқты жүйелерді әзірлеуде.
Нәтижесінде қателерді іздеу процесі барынша автоматтандырылып, адамның рөлі табылған олқылықтарды тексеруге, нақты қауіпті бағалауға және қажетті түзетулерді енгізуге қарай ауысуда.
Қорытынды: CodeRabbit науқаны ашық кодты кең ауқымды ЖИ-аудитінен өткізудің зор мүмкіндіктерін көрсетті. Дегенмен, мұндай жүйелердің тиімділігінің басты көрсеткіші - нақты расталған және жойылған осалдықтар саны болып қала береді. Қателерді іздеу жылдамдығы көптеген жобалардың оларды дер кезінде түзету мүмкіндігінен әлдеқайда озып келеді.
Дереккөздер: