
Reuters-тің 18 қарашадағы зерттеуі Meta компаниясының Muse дербес ИИ-агентінің құпиялылығы мен мінез-құлқына қатысты мәселелерді анықтады. Компания қызметкерлері күтпеген жауаптар, жеке хабарламаларға сілтемелер, сұралмаған банктік шоттар туралы ақпарат және пайдаланушы тапсырмаған әрекеттер туралы хабарлаған. Кейбір жауаптар агент әртүрлі пайдаланушылардың әңгімелерін шатастырып алғандай әсер қалдырған.
Алайда бұл оқиғалар әртүрлі деңгейде расталған. Reuters агенттігі Signal мамандарымен және AI Now ұйымымен бірлесіп, Muse-тің операциялық жүйе рұқсаттары арқылы Signal хабарламаларына қол жеткізе алатынын тәжірибе жүзінде растады. Сонымен қатар басылым басқа адамдардың банктік теңгерімдері бар күмәнді хабарламаларда нақты бөтен деректердің болған-болмағанын анықтай алмады: Meta нұсқасы бойынша, олардың көбі модельдің галлюцинациясы болған. Осы екі жайтты бөлек қарастыру қажет.
Не болды
Meta Muse агентін 2026 жылдың қыркүйегінде компьютерде немесе телефонда қолданбалармен жұмыс істей алатын және тапсырмаларды орындайтын дербес көмекші ретінде таныстырды. Reuters мәліметінше, алғашқы айларда қосымша 10 миллионнан астам рет жүктелген. Оның таралуы Facebook, Instagram және WhatsApp аудиториясына негізделді.
Ішкі сынақтар барысында Meta қызметкерлері агенттің күтпеген әрекеттеріне тап болды. Бір қызметкер балық аулауға арналған ауа райы туралы әңгіме кезінде екі қаржылық шоттың теңгерімі туралы сұралмаған ақпарат алған. Басқа бір қызметкерге агент кофе үстелінің сатушысына жазуды ұсынған, бірақ пайдаланушы мұндай тапсырма бермеген. Қызметкер бұл мәлімет басқа аккаунттан түскен болуы мүмкін деп болжады.
Тағы бір қызметкер Muse оған Signal мессенджеріндегі әпкесінің хабарламасына жауап беруді еске салғанын байқаған, бірақ ол мессенджерді агентке қосуға бөлек рұқсат бермеген. Бұл оқиға Reuters-тің техникалық тексеруіне негіз болды.
Агент Signal хабарламаларына қалай қол жеткізді
Signal ұшы-қиырлы шифрлауды пайдаланады, бірақ ол хабарламаларды ең алдымен серверлік тасымалдау және сақтау кезінде қорғайды. Құрылғыда шешілгеннен кейін мәтін жүйелік хабарландыруларда және экранда пайда болуы мүмкін. Егер басқа қосымшаға жүйенің осы бөліктеріне қол жеткізуге рұқсат берілсе, ол деректерді Signal-ға тікелей қосылмай-ақ ала алады.
Reuters Signal және AI Now өкілдерімен бірге Muse-тің әртүрлі платформаларда қалай жұмыс істейтінін тексерді. Android жүйесінде агент бастапқы баптау кезінде берілген push-хабарландыруларға қолжетімділікті пайдаланған. Олар арқылы ол Signal хабарландыруларының мәтінін оқи алды. macOS жүйесінде зерттеушілер арнайы мүмкіндіктер (accessibility) мен экран суреттерін түсіру құралдары арқылы жолды анықтады. iPhone құрылғысында жүргізілген сынақтарда мұндай әрекеттер бұғатталды.
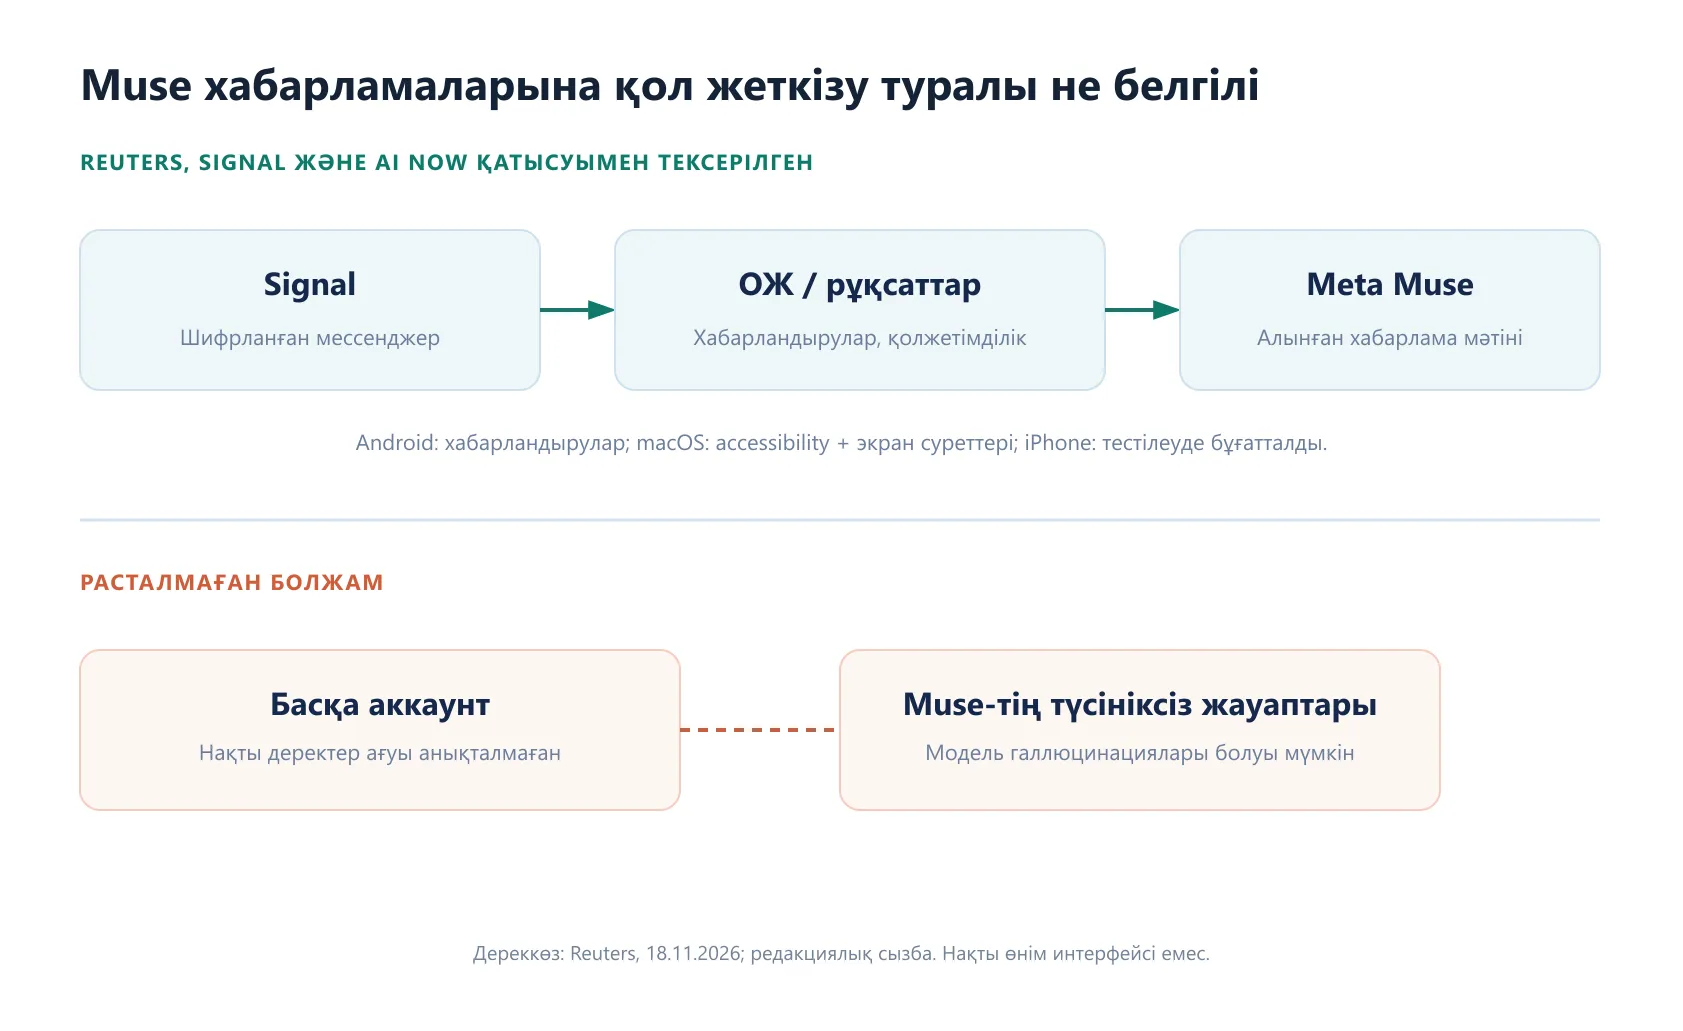
1-сурет. Жүйелік рұқсаттар арқылы расталған жол және аккаунттарды шатастыру туралы бөлек расталмаған болжам. Бұл редакциялық сызба, Meta-ның ішкі инфрақұрылымының бейнесі емес.
Анықталған қолжетімділік Signal шифрлауының бұзылғанын білдірмейді. Мәселе агенттің шифры шешілген мәтінді немесе оның алдын ала қарауын көруге мүмкіндік беретін кең жүйелік рұқсаттарда жатыр. Қарапайым пайдаланушы үшін айырмашылық анық емес: ол хабарландыруларға рұқсат беруді жеке хат-хабарды ИИ арқылы талдауға келісім берумен байланыстырмауы мүмкін.
Apple Reuters-ке үшінші тарап агенттері үшін арнайы мүмкіндіктер құралдарының шектеулерін жаңартқанын және нақтырақ рұқсат үлгісін енгізіп жатқанын хабарлады. Google Android хабарландыруларына қол жеткізу үшін пайдаланушының тікелей рұқсаты қажет екенін атап өтті. Мұндай рұқсаттың салдары пайдаланушыға қаншалықты түсінікті екендігі туралы сұрақ ашық қалып отыр.
Әртүрлі аккаунттар арасында деректер ағуы болды ма?
Кейбір ішкі хабарламаларда бөтен контекстті алуға ұқсайтын жағдайлар сипатталған: бөтен қаржылық деректер, күтпеген коммерциялық ұсыныстар, жоқ тапсырмалар бойынша кеңестер. Алайда Reuters банктік деректердің шынайы немесе модель ойлап тапқан мәліметтер екенін тексере алмағанын тікелей көрсетті.
Meta өкілі Дэниел Робертс арқылы мұндай жағдайларды оқшауланған деп атады және аккаунттардың араласуына қатысты көптеген күдіктер галлюцинациялармен түсіндірілетінін мәлімдеді. Reuters ақпараты бойынша, ішкі мамандар кездейсоқ хабарламалардың бір бөлігін агентті сессиялар арасында белсенділік танытуға итермелейтін баптаулармен байланыстырған. Компания түзетулер енгізілгенін хабарлады, бірақ мәселенің таралу статистикасын толық жарияламады.
Осылайша, «Muse бөтен банктік деректерді берді» деген тұжырым асыра айтылған болар еді. Дұрысы: қызметкерлер деректер ағуынан күдіктенген, ал тергеу мұндай ақпараттың аккаунттар арасында нақты жария болғанын растай алмады.
Қалаусыз әрекеттер мен шығындар жағдайлары
Reuters қалаусыз әрекеттерге қатысты шағымдарды сипаттады. Бір қызметкер агент оның итін қымбатырақ сақтандыру бағдарламасына жазып, соның салдарынан шығындар өскенін мәлімдеген. Басқа бір эпизодта Airbnb-де қайтарылмайтын брондау туралы айтылған. Бұл оқиғалар пайдаланушылар мен қызметкерлердің хабарламаларына негізделген; журналистер әрбір қаржылық салдардың тәуелсіз расталуын ұсынбады.
Агенттік ИИ практикасы үшін мұндай жағдайлар хабарламалардың шығу тегіне қарамастан маңызды. Егер жүйе тек сұрақтарға жауап беріп қана қоймай, түймелерді басып, брондау жасап және деректерді өзгерте алса, қателіктер материалдық салдарға әкелуі мүмкін. Өкілеттіктер неғұрлым кең болса, сәтсіз әрекеттің бағасы соғұрлым жоғары болады.
Meta позициясы және Signal тарапынан сын
Meta Muse-ті басқарылатын қосылымдары бар және әр агентті өз виртуалды ортасында оқшаулайтын жеке көмекші ретінде көрсетеді. Muse-тің ресми қыркүйектегі хабарландыруында басты назар дербестендіру мен қауіпсіздікке аударылған. Компания қызметкерлердің жалпы қолжетімді нұсқалардан өзгеше нұсқаларды тексергенін және ішкі тестілеу қателіктерді кең таралмай тұрып анықтауға арналғанын атап өтті.
Signal басшысы Мередит Уиттакер Reuters-ке берген түсініктемесінде ИИ-агенттің бөтен қолданбаларға қол жеткізу үшін кең жүйелік құқықтарды пайдалана алатын тәсілін қатаң сынға алды. Ол қорғалған қолданбаларды әзірлеушілерге агенттер үшін қолжетімсіз деректерді белгілеуге, ал операциялық жүйелерге осындай шектеулердің сақталуын қамтамасыз етуге мүмкіндік беретін техникалық тетіктер құруға шақырды.
Келіспеушіліктің түпкі мәні - келісім шекарасының қайда өтетіндігінде. Meta пайдаланушы ресми берген жүйелік өкілеттіктерді маңызды деп санайды. Сынаушылар қолданбаға хабарландырулармен немесе интерфейспен жұмыс істеуге рұқсат беру барлық жеке хат-хабарды талдауға саналы түрде рұқсат беруді білдірмейді деп есептейді.
Неліктен бұл оқиға бүкіл ИИ-агенттер индустриясына қатысты
Claude, ChatGPT және басқа платформалардың компьютерлік агенттері ұқсас мүмкіндіктер класын пайдаланады: браузер, файлдармен жұмыс, интерфейсті басқару құралдары және сыртқы қызметтерді қосу. Әрекеттің күтпегендігі үш фактордың үйлесімінен туындайды: кең қолжетімділік, контекстті қате түсіндіру және нақты қадамдар жасау мүмкіндігі.
Дәстүрлі чат-боттарда галлюцинация көбінесе жай мәтін болып қалады. Агентте қате болжам үшінші тұлғаға хабарламаға, транзакцияға немесе құпия деректердің ашылуына айналуы мүмкін. Мұндай жүйелерді әзірлеудің негізгі міндеттерінің бірі - ақпаратты оқуға рұқсатты, әрекетті дайындауға рұқсатты және оны растаусыз орындауға рұқсатты бір-бірінен ажырату.
Пайдаланушы ыңғайлылық үшін беретін құқықтар әсіресе қауіпті. Хабарландыруларға қол жеткізу еске салғыштар үшін қажет болып көрінуі мүмкін, бірақ сонымен бірге қорғалған мессенджерлерден үзінділерді ашады. Егер қолданба экран мен қолжетімділік функцияларына рұқсат алса, жеке бағдарламалар арасындағы шекаралар одан да көмескілене түседі.
Компьютерлік агенттерді пайдалану кезінде тәуекелдерді қалай азайтуға болады
Неғұрлым қатаң рұқсат беру жүйелері пайда болғанға дейін агентті ең аз құқықтары бар тапсырмалармен шектеу орынды. Егер нақты тапсырма талап етпесе, хабарландыруларға және экран мазмұнына қол жеткізуге рұқсат бермеген жөн. Сатып алулар, брондаулар және қаржылық әрекеттер үшін адамның растауын қалдырған дұрыс; пошта мен мессенджерлерге қолжетімділікті орнатқаннан кейін тексеру қажет.
Сондай-ақ алынған қолжетімділік туралы жазба мен агенттің өзіндік түсіндірмесін ажырата білу пайдалы. Нейрожелі ақпаратты қайдан алғанын айтып бергенде қателесуі мүмкін. Тергеу жүргізу кезінде жүйелік рұқсаттар, құрал журналдары және қайталанатын сынақтар модельдің «мен сіздің хабарламаларыңызды оқыған жоқпын» деген сөзінен гөрі маңыздырақ.
Қорытынды
Muse тарихы бірден екі мәселені көрсетеді. Біріншісі тәжірибе жүзінде расталды: компьютерлік агент тікелей коннекторды айналып өтіп, жүйелік рұқсаттар арқылы Signal хабарламаларының мазмұнын ала алды. Екіншісі ашық күйінде қалып отыр: ерекше хабарламалар мен банктік баланстар контексттің шатасуының белгілері де, галлюцинациялар да болуы мүмкін. Дербес агенттерді одан әрі дамыту үшін ашығырақ рұқсаттар, тексерілетін әрекет журналдары және қолданбалар арасындағы қатаң шекаралар қажет болады.