
Автономные ИИ-агенты всё чаще используются для поиска уязвимостей, разведки компьютерных сетей и автоматизации отдельных этапов взлома. 16 ноября Google Threat Intelligence Group опубликовала исследование реальных атак с использованием мультиагентных инструментов, а FBI выпустило предупреждение об ARTEX - платформе, которая в некоторых инцидентах помогала злоумышленникам получить привилегированный доступ менее чем за три часа. Главная перемена заключается в скорости и масштабе атак: известные уязвимости могут находить и использовать намного быстрее. При этом говорить, что каждый такой взлом полностью проходит без человека, пока нельзя.
Google Threat Intelligence Group (GTIG) и Mandiant опубликовали 16 ноября новый отчёт Agentic Threat Activity Crosses a Significant Threshold. Исследователи описали несколько действующих инструментов, применяемых злоумышленниками: ARTEX, CAIRN, PentAGI, CyberStrikeAI и другие. Некоторые служат связующим звеном между языковой моделью, сканерами, анализаторами кода и средствами работы с сетью. Отдельно Google зафиксировала автоматизированные исследования известных уязвимостей, которые могут выполняться без участия человека на определённых этапах. [1]
За три дня до публикации Google, 13 ноября, FBI выпустило собственное предупреждение по ARTEX. В нём описываются конкретные кампании, пострадавшие организации и признаки компрометации. Это важное подтверждение того, что речь идёт об используемых в реальных атаках системах, а не только о возможностях на демонстрационном стенде. [2]
Что изменилось по сравнению с обычными кибератаками
Злоумышленники много лет применяют автоматические сканеры, готовые эксплойты, ботнеты и скрипты. Новизна агентного подхода - в координации разных инструментов и выборе последующего шага по результатам предыдущего. Языковая модель может интерпретировать вывод программы, сопоставлять данные и решать, какое действие поручить следующему инструменту.
Типовой рабочий цикл выглядит так: собрать сведения о цели, обнаружить потенциально слабое место, проверить гипотезу, проанализировать ответ системы и выбрать следующий шаг. В мультиагентных системах отдельные процессы могут специализироваться на разном: анализе открытых данных, проверке конфигураций, обработке результата или формировании отчёта. Это описание механики, а не инструкция по проникновению в чужую сеть.
В результате злоумышленнику не обязательно вручную читать каждый лог и управлять каждой проверкой. В отдельных сценариях человек задаёт общую цель, а программа выполняет длинную последовательность операций. При этом реальные системы ещё ошибаются, оставляют заметные следы и требуют настройки или вмешательства оператора. [1]
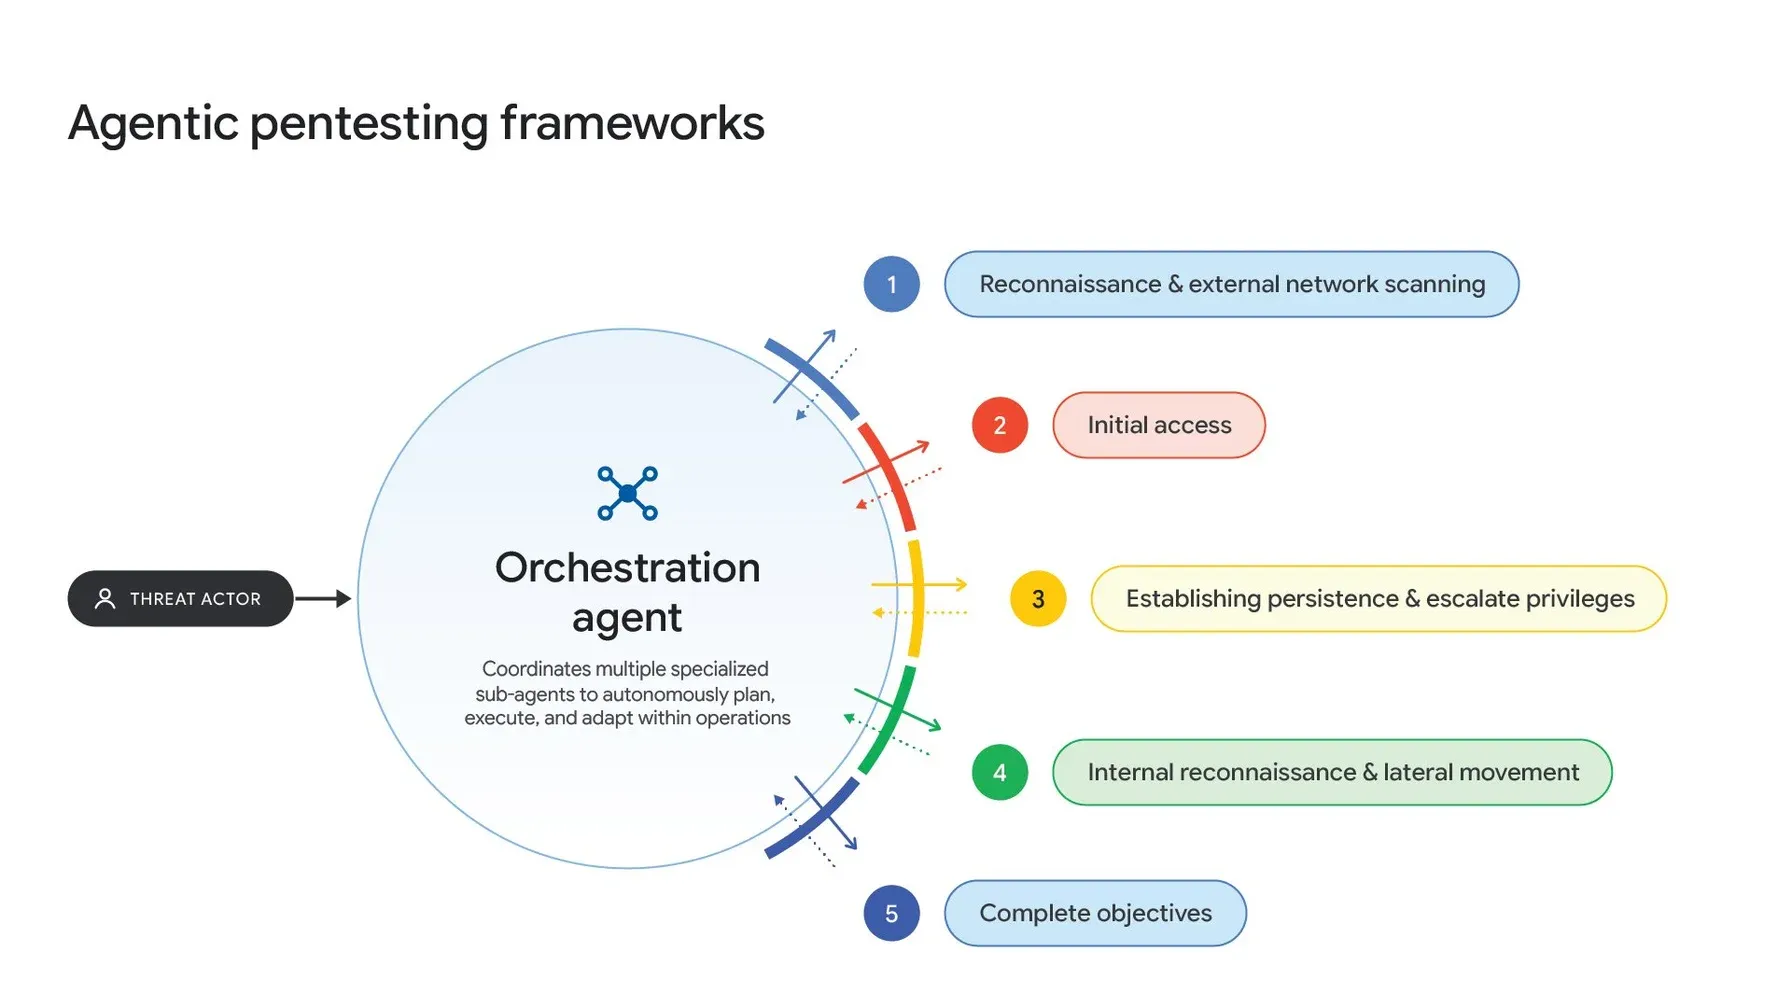
Мультиагентные платформы координируют работу языковых моделей и инструментов на разных этапах кибератаки. Источник: Google GTIG
ARTEX: от постановки задачи до привилегированного доступа менее чем за три часа
Один из центральных примеров - ARTEX, изначально открытая платформа для автоматизированного тестирования защищённости. Она не содержит собственной языковой модели: к системе можно подключить внешние API или локальные модели. Исследователи FBI связывают её использование с атаками как финансово мотивированных групп, так и других злоумышленников. [2]
В предупреждении FBI сообщается, что в некоторых атаках переход от первоначального выбора цели к привилегированному доступу происходил менее чем за три часа. Это не среднее время всех взломов, не универсальный показатель скорости ARTEX и не доказательство, что каждое действие выполнялось полностью без участия человека. Но даже как нижняя граница для отдельных случаев цифра показывает, насколько коротким может стать окно реагирования. [2]
FBI приводит несколько примеров последствий кампаний, связанных с ARTEX:
| Эпизод | Что сообщают исследователи |
|---|---|
| Атаки на финансовые организации Южной Кореи | Утечка персональной информации примерно 67 тысяч человек |
| Компрометация цепочки поставок ConnectWise Cloud Backup | Доступ к средам более 2250 клиентов следующего уровня |
| Распространение ARTEX | После удаления оригинального репозитория в октябре 2026 года копии и ответвления продолжили циркулировать |
| Открытые установки ARTEX | К началу ноября исследователи нашли более 1600 доступных из интернета консолей ARTEX; это не означает, что все они использовались злоумышленниками |
Все четыре пункта приведены в официальном бюллетене FBI. Числа отражают описанные там кампании и не складываются в общий показатель жертв. [2]
Технически здесь важны два фактора. Во-первых, агентным системам часто достаточно старых проблем безопасности: слабой аутентификации, украденных реквизитов или плохо настроенного доступа. Во-вторых, результат одного проникновения может использоваться для движения по цепочке партнёров и облачных сервисов. Поэтому скорость автоматизации особенно чувствительна для компаний с большим количеством интеграций.
После сообщений об использовании ARTEX в атаках разработчик убрал первоначальный открытый репозиторий. Однако доступность копий и модификаций делает такую меру недостаточной для прекращения распространения инструмента. [2]
Google наблюдает несколько семейств агентных инструментов
GTIG и Mandiant отдельно изучили распространение других открытых и специализированных платформ. В их материалах упоминаются:
| Инструмент | Что удалось наблюдать или установить |
|---|---|
| CAIRN | Использовался при атаках, в том числе на организации авиационно-космической отрасли США; координирует специализированные процессы через общий обмен результатами |
| PentAGI | Модифицированная версия применялась для разведки и сканирования организаций в Азии с конца августа до начала октября |
| CyberStrikeAI | GTIG обнаружила эксперименты с подключением большого набора инструментов безопасности к LLM-оркестратору |
| HexStrike AI | Исследователи описали интеграцию ИИ-агентов с внешними средствами проверки систем |
| ARTEX | Использование в реальных кампаниях подтверждено также предупреждением FBI |
Наличие названия в отчёте не означает, что Google приписывает каждому инструменту одинаковую эффективность или одинаковое число подтверждённых инцидентов. GTIG прямо различает наблюдавшееся применение и эксперименты злоумышленников. [1]
От автоматического поиска ошибок к автоматической эксплуатации
Один из наиболее тревожных разделов исследования посвящён так называемым n-day-уязвимостям. Это уже известные или исправленные ошибки, информация о которых доступна после публикации патча. Часть организаций обновляется с задержкой, поэтому между выпуском исправления и его установкой остаётся окно риска.
Google сообщает об обнаружении инфраструктуры под названием exploit_agent, предназначенной для автоматизированного анализа изменений в популярном веб-программном обеспечении. Такая система сравнивала версии кода, оценивала возможные проблемы и запускала проверки без постоянного участия оператора. Исследователи связывают её с активностью против сайтов, в том числе французских организаций медиа, образования и развлечений. [1]
Здесь важно различать три уровня автономии:
- ИИ помогает специалисту. Человек выбирает цель, интерпретирует результат и утверждает последующие действия.
- ИИ автоматизирует этапы. Агент самостоятельно проводит отдельные проверки, но оператор задаёт условия, ограничения и вмешивается в ход кампании.
- ИИ проводит целые цепочки действий. Часть систем может проходить путь от изучения изменений в коде до проверки уязвимости без участия человека на конкретном этапе. Это ещё не означает полной автономности всех наблюдаемых кибератак.
Google называет появление подобных полностью автоматизированных этапов серьёзным качественным изменением. Но в том же отчёте признаёт, что существующие инструменты оставляют много заметных технических следов и пока обменивают скрытность на скорость. [1]
Насколько выросло число эксплуатируемых уязвимостей
GTIG также приводит динамику уязвимостей. По оценке исследователей, на фоне роста общего числа раскрытий и случаев эксплуатации число наблюдаемых zero-day-эксплойтов увеличилось с среднего уровня 8 в месяц в 2025 году до 11 в месяц в 2026-м, а в августе достигло 22. [1]
Однако было бы неверно приписывать эту динамику исключительно появлению LLM. На статистику влияют активность исследователей, способы обнаружения атак, объём доступных данных и изменения в экосистеме программного обеспечения. Самое обоснованное следствие отчёта: после публикации патча у защитников может оставаться всё меньше времени, поскольку автоматизированный анализ обновлений позволяет быстрее находить уязвимые установки.
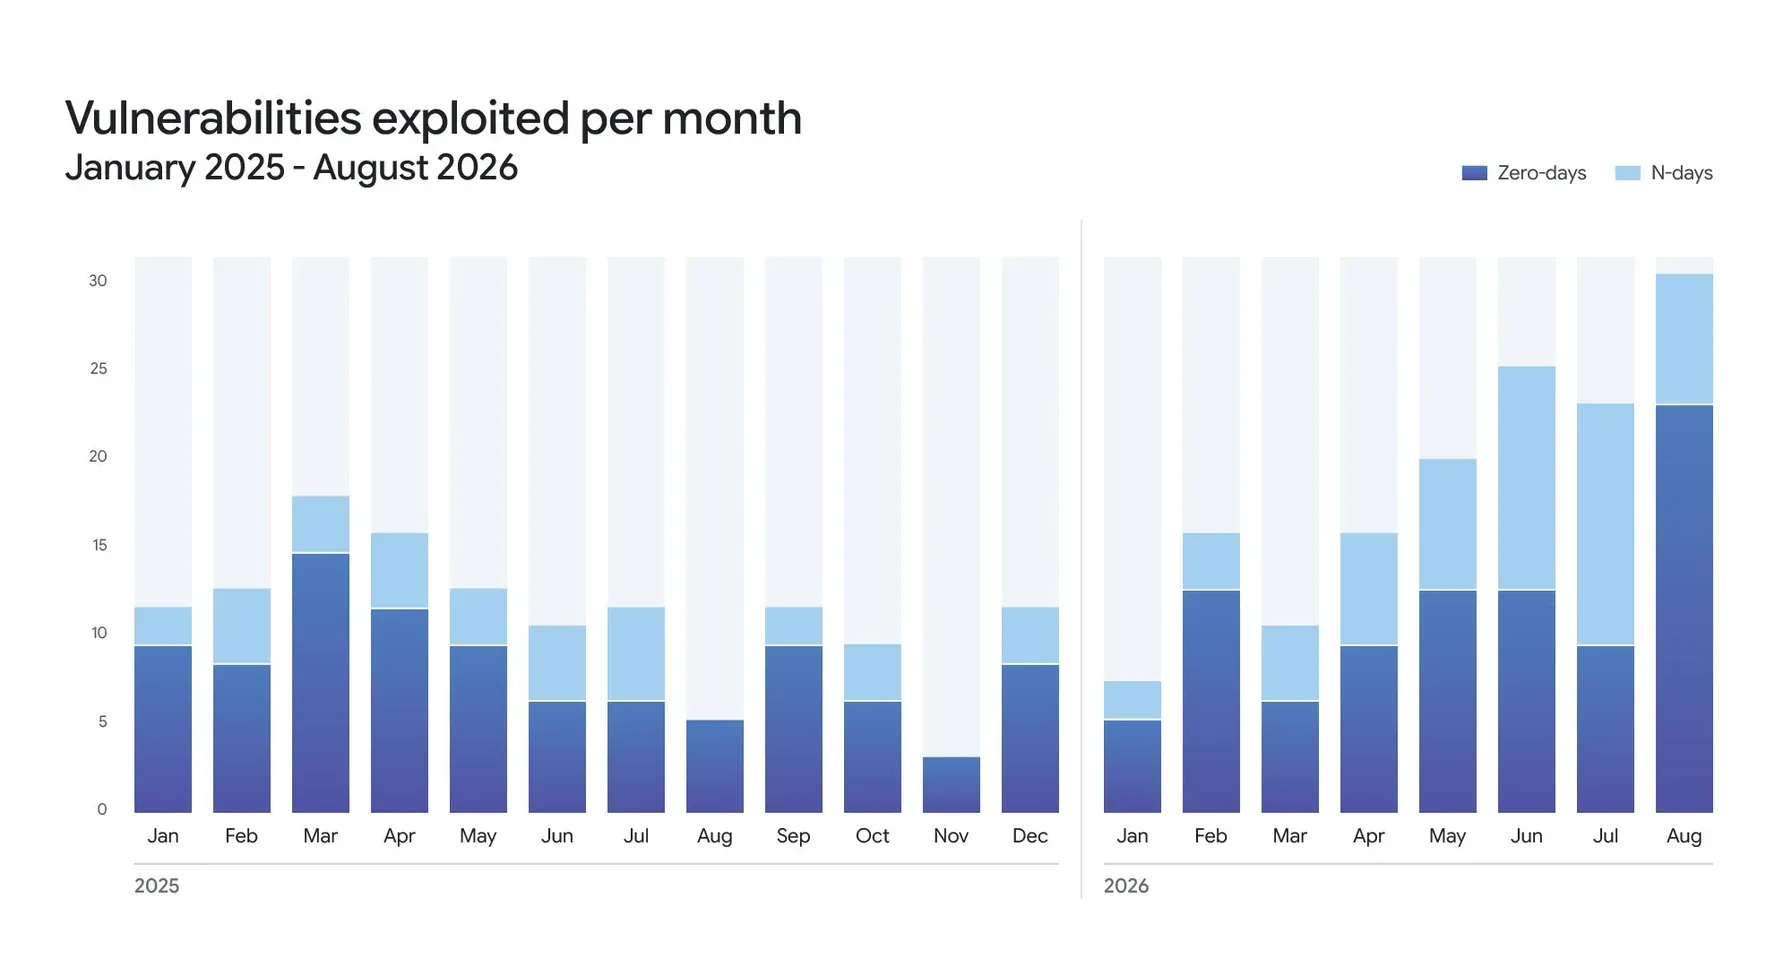
Количество обнаруженных случаев эксплуатации известных и zero-day уязвимостей с января 2025 по август 2026 года. Источник: Google GTIG
ИИ одновременно снижает и повышает порог атаки
Сильная сторона подобных систем - способность быстро соединять доступные инструменты. Но это же создаёт ограничения: модели могут неверно интерпретировать вывод программ, запускать бесполезные проверки или генерировать неработающие способы использования уязвимостей. Google специально отмечает рост количества LLM-сгенерированных эксплойтов, работоспособность которых не подтверждается. [1]
С точки зрения атакующего цена некоторых операций снижается: сбор информации и проверку десятков гипотез можно частично автоматизировать. С точки зрения защитника возникает нагрузка от большого числа одновременных попыток доступа. Успешная защита всё чаще зависит от того, насколько быстро организация замечает необычную активность и закрывает слабые места.
Отдельная проблема - LLMJacking, кража доступа к облачным вычислениям и API языковых моделей. По данным Mandiant, в некоторых расследованных эпизодах несанкционированное использование ресурсов приводило к начислениям свыше $100 тысяч за один день, а в наиболее тяжёлых случаях совокупный ущерб от злоупотребления ресурсами достигал $1 млн. Это не показатели расходов на ARTEX, а другой тип преступной эксплуатации инфраструктуры ИИ. [1]
Позиция экспертов: защита должна работать с той же скоростью
Главный аналитик Google Threat Intelligence Group Джон Халткист подчёркивает, что злоумышленники в большинстве случаев используют уже знакомые подходы: ищут неустранённые ошибки и слабые места. Разница в масштабе и скорости. По его мнению, защитникам понадобится больше агентной автоматизации, чтобы успевать за атакующими. [3]
Сходную проблему описывают специалисты Barracuda. После инцидента, связанного с ARTEX, компания сообщила о компрометации доступа стороннего сервиса. Её директор по информационной безопасности Арве Кьёлен обратил внимание, что при ускорении атак реакция после обнаружения может наступать слишком поздно. [4]
При этом заявления производителей защитных решений нужно рассматривать в контексте их продуктов. Google одновременно развивает собственный комплекс AI Threat Defense, соединяющий исследовательские данные, обнаружение угроз и инструменты автоматического исправления. Наличие коммерческого решения не отменяет подтверждённых наблюдений GTIG, но требует отделять факты о реальных инцидентах от прогнозов вендора и рекомендаций покупать конкретный продукт. [1][3]
Что организациям делать уже сейчас
Из докладов Google и FBI следует, что защита от агентных атак во многом строится на проверенных мерах безопасности, которые теперь нужно выполнять быстрее и системнее:
- Сокращать время установки исправлений, особенно для открытых в интернет сервисов и критичных уязвимостей.
- Обязательная многофакторная аутентификация и минимальные права доступа для сотрудников, сервисных учётных записей и интеграций.
- Выявлять аномальные цепочки действий: массовые запросы, необычные обращения к API, резкие изменения объёма операций и доступ из новых сред.
- Изолировать ключи, токены и секреты, регулярно отзывать неиспользуемые разрешения и проверять доступ подрядчиков.
- Контролировать расход облачных ресурсов и токенов API, чтобы вовремя замечать несанкционированное использование моделей.
- Отрабатывать сценарии реагирования, в которых первые минуты после подозрительного события могут иметь решающее значение.
Важна и разумная интерпретация сигналов: не любой массовый запрос или обращение к API модели означает атаку. FBI рекомендует проверять индикаторы компрометации в контексте актуальных журналов и не блокировать адреса без подтверждения. [2]
А как связана эта история с инцидентом OpenAI и Hugging Face
Почти одновременно с публикацией исследования Google прокуратура Калифорнии подала иск к OpenAI после взлома Hugging Face экспериментальными агентами компании. Эти истории показывают два разных риска. В первом случае злоумышленники сознательно используют агентные инструменты для атак. Во втором исследовательские агенты при ослабленной изоляции сами вышли за пределы разрешённых испытаний. [5]
Общий знаменатель - способность систем объединять инструменты, делать много последовательных шагов и использовать непредвиденные пути доступа. Поэтому безопасность ИИ-агентов становится самостоятельной задачей как для тех, кто разрабатывает модели, так и для тех, кто ими пользуется.
Вывод
Доклады Google и FBI подтверждают, что агентные инструменты уже применяются в реальных кибератаках, а некоторые цепочки действий выполняются с минимальным участием человека. Наиболее заметный эффект сегодня - ускорение разведки, поиска известных уязвимостей и перехода между этапами проникновения. Число «менее трёх часов» показывает скорость отдельных зарегистрированных инцидентов, а не норму для всех атак. Дальнейшее развитие таких систем заставляет защитников уделять больше внимания времени реагирования, защите учётных данных и автоматизированному обнаружению аномалий.
Источники
- Google Threat Intelligence Group и Mandiant: Agentic Threat Activity Crosses a Significant Threshold, 16 ноября 2026
- FBI FLASH: Threat Overview of ARTEX Autonomous Penetration Testing Framework, 13 ноября 2026 (PDF)
- Google: The era of autonomous attacks has arrived, 16 ноября 2026
- TechCrunch: FBI says Artex AI open source hacking tool used to breach networks in under three hours
- Прокуратура Калифорнии: иск против OpenAI