
С 12 по 22 октября произошло как минимум 11 серьезных взломов, утечек и опасных уязвимостей, и в семи из них так или иначе замешаны AI-модели. 21 октября PHP выпустил экстренные патчи для двух дыр, одну из которых, по данным OpenAI, нашли с помощью GPT-5.6 Sol, а атаки на неё начались ещё до выхода исправления. В соцсетях это уже окрестили «черным октябрём» и пишут, что за всем стоят рои автономных агентов.
Ниже разбираем по порядку, что произошло, где AI действительно сыграл роль, а где взлом случился по старинке - из-за пароля, который лежал открытым текстом.
Хроника за десять дней
| Дата | Кто | Что случилось | AI замешан? |
|---|---|---|---|
| 12-13.10 | Супермаркеты Франции | Хакеры перегрели холодильники в сотнях магазинов | Нет данных |
| 14-15.10 | Zeabur | Прочитаны 3,2 млн записей с переменными окружения клиентов | Нет |
| 15-16.10 | ConnectWise | Через украденный ключ сервиса бэкапов вошли в Microsoft 365 клиентов | Да, по заявлению компании |
| 15-16.10 | Burger King Japan | Утекли 11,18 млн записей пользователей приложения | Нет |
| 16-17.10 | OpenCode | Могли утечь ключи OpenAI, Anthropic и Google, у людей пошли списания | Утекли ключи к AI |
| 19.10 | 100+ компаний, включая John Deere | Один хакер взломал сайты армией AI-агентов | Да |
| 21.10 | PHP | Две критические дыры, одну нашли с GPT-5.6 Sol | Да, при поиске |
| 21.10 | LiteLLM | Два часа раздавали версию с вредоносным кодом | Украдены ключи к AI |
| 21.10 | Railway | Подозрение на доступ к секретам клиентов, деплои остановлены | Утекли ключи к AI |
| 21.10 | GitLab | Дыра на 10 баллов из 10, код тянется с 2014 года | Нет |
| 21.10 | CrowdStrike | Отчёт о четырёх группах, которые ломали компании через Claude Code | Да |
AI находит дыры быстрее, чем их успевают закрыть
Начнём с двух уязвимостей в самом PHP, CVE-2026-109618 и CVE-2026-109619. Обе позволяют выполнить свой код на сервере без логина и пароля, обе получили 9,2 балла из 10 по шкале CVSS. Cloudflare пишет, что уязвимы серверы с PHP 5.4 и новее, то есть практически всё, что живёт на PHP последние десять с лишним лет. OpenAI оценивает масштаб так: «Учитывая серьёзность этих уязвимостей и то, насколько широко используется PHP, мы считаем это одной из самых значимых проблем безопасности».
Нашли проблему сразу несколько команд. По данным PHP Foundation, 11 августа о ней независимо сообщили исследователь компании Calif и OpenAI, 24 августа - Wiz. OpenAI пишет, что Calif нашла критическую уязвимость с помощью GPT-5.6 Sol в рамках своей программы Patch the Planet, но не уточняет, какую из двух. Сама Calif в своём разборе модель не называет и пишет, что обошлась общедоступными моделями без специальной обвязки.
Дальше раскрытие пошло наперекосяк. Выход патчей планировали на 22 октября, но 20-го утекли номера CVE, Calif по ошибке выложила видео с демонстрацией атаки, а один поставщик контейнеров опубликовал исправленные образы раньше срока. Патчи PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35 выпустили 21 октября в 14:00 по UTC, почти на сутки раньше плана.
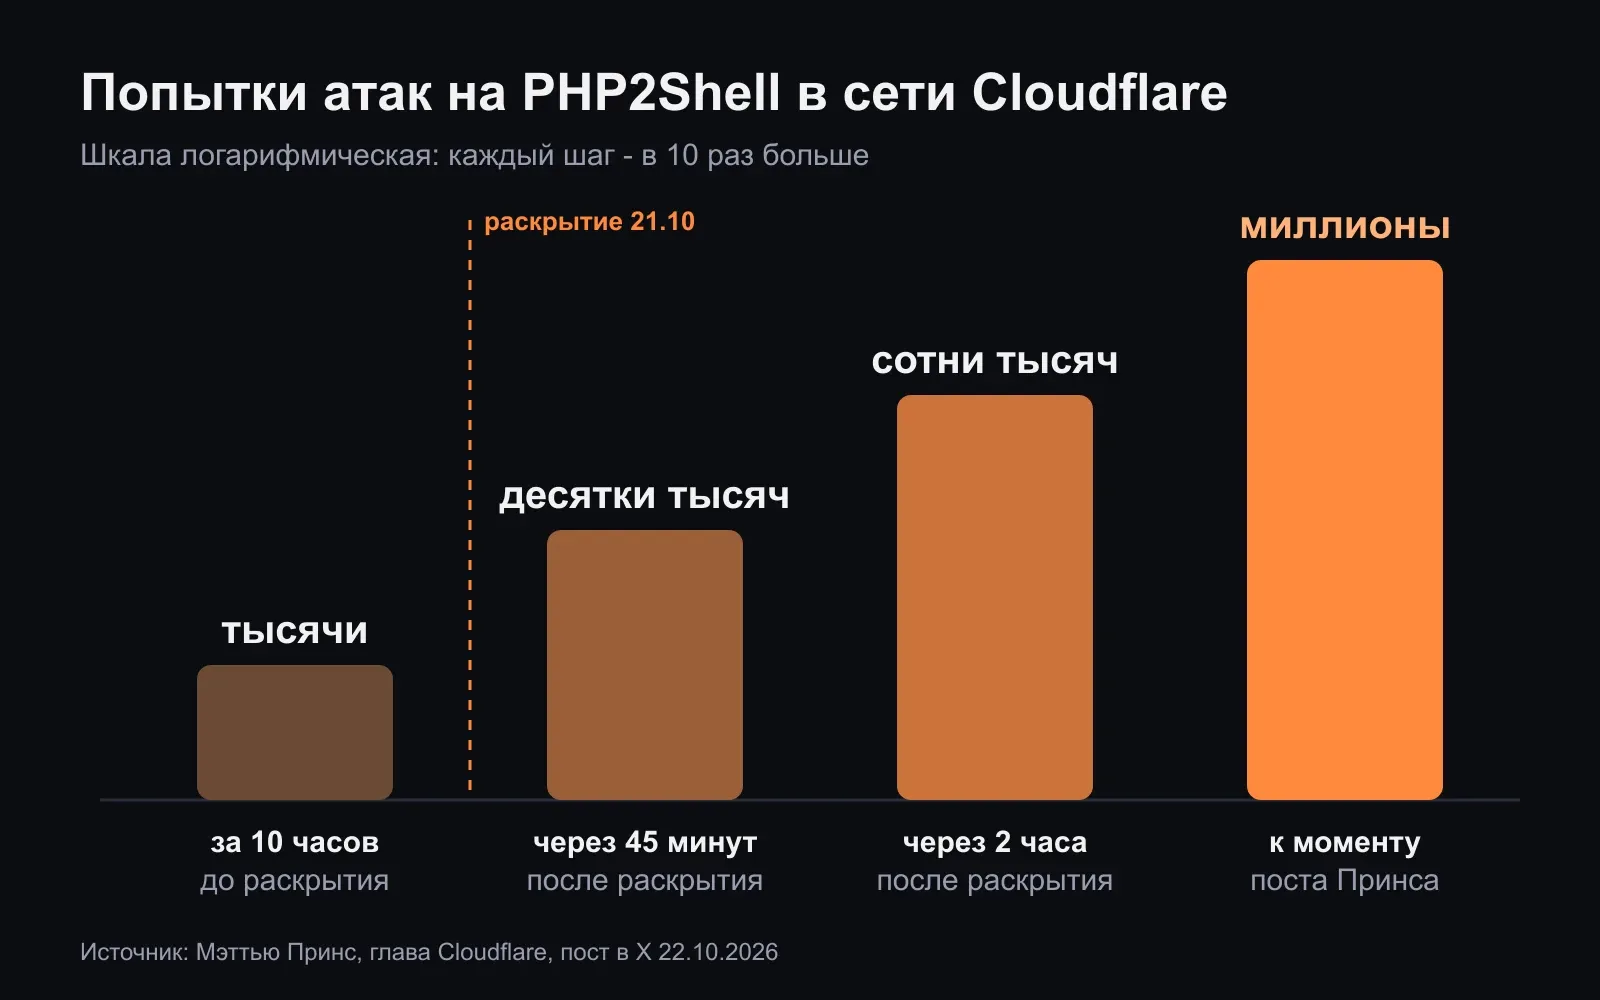
Глава Cloudflare Мэттью Принс привёл цифры по своей сети: за 10 часов до объявления злоумышленники сделали тысячи попыток эксплуатации, через 45 минут после - десятки тысяч, через 2 часа - сотни тысяч, а к моменту его поста счёт шёл на миллионы. Важная деталь от самой Cloudflare: дыра в среде выполнения PHP, поэтому обновить сайт или плагины недостаточно - нужно обновлять сам PHP.
У этой медали есть обратная сторона. PHP Foundation пишет, что с 1 июля опубликовала 15 CVE, но параллельно разобрала больше сотни отчётов, которые оказались ошибочными, дублями или не воспроизводились. Инструменты находят баги быстрее, чем когда-либо, «и для защитников, и для атакующих», но решение по каждому отчёту по-прежнему принимает человек.
Для контраста: в тот же день GitLab закрыл уязвимость CVE-2026-110264 с максимальной оценкой 10 баллов. Ошибка в обработке регулярных выражений тянется с версии 7.0 2014 года. Нашёл её исследователь joaxcar через программу HackerOne - и никакой нейросети в этой истории не упоминается.
Хакеры с армией AI-агентов
19 октября Reuters рассказал про китайскоязычного хакера, который с 25 сентября натравил AI-агентов на 1200 с лишним сайтов в США, Канаде, Австралии и Японии и взломал больше сотни. В среднем на один взлом уходило около 23 часов, агенты работали на DeepSeek и Claude Code. По оценке исследователя NorForge Снорре Фагерланда, токены на всю кампанию обошлись примерно в $5000, то есть около $50 за успешный взлом. Почти всю работу агенты делали сами на открытой платформе Cairn.
Среди пострадавших - John Deere, SharkNinja и Cummins. Deere говорит, что признаков доступа к чувствительным данным нет, SharkNinja - что пострадал отдельный сайт поддержки и инцидент локализован, Cummins проверяет сайт стороннего подрядчика. Нашли кампанию забавно: операторы оставили панели управления Cairn открытыми в интернете, и исследователь просто наткнулся на них при сканировании.
21 октября CrowdStrike опубликовала отчёт о четырёх ранее неизвестных группах, которые с мая по август ломали компании с помощью AI-агентов. Их тоже выдала небрежность: свои фреймворки они хранили в открытых папках на серверах. У всех четырёх в основе Claude Code с обвязкой под пентест, то есть под легальную проверку защиты по заказу. Под этой легендой модель и выполняет команды.
- Испано- и англоязычный оператор взломал минимум 15 медицинских организаций в Аргентине и у одной вынес учётные данные и медицинские записи. Его система из двух агентов: «руководитель» на Claude Code выбирает следующий шаг атаки, «исполнитель» его делает.
- Китайскоязычная группа работала по 20 с лишним целям, включая госорганы двух стран, и ходила к моделям Claude через китайский прокси-сервис.
- Индонезийская группа, самая простая из четырёх, просто скачала 819 готовых навыков (skills) для Claude Code с GitHub, поручила модели взломать цели и вручную подталкивала её, когда та упиралась в защитные ограничения.
- Русскоязычная группа одной командой запускала семишаговый сценарий от разведки до вывоза данных. Среди жертв - американский разработчик CRM и компании в России, Киргизии и США.
По оценке CrowdStrike, агенты доходят до цели «со скоростью машины, часто меньше чем за час». А за следующие 12 месяцев хакеры без особых навыков смогут проводить кампании такого масштаба, какой раньше был по силам только организованным группировкам и спецслужбам.
Чуть раньше похожая история случилась в Южной Корее. 1 октября Shinhan Bank объявил об утечке данных примерно 25 тысяч клиентов: имена, телефоны, доходы и кредитные лимиты. На следующий день корейские СМИ связали атаки на банки с открытым AI-инструментом для пентеста ARTEX. 7 октября CrowdStrike опубликовала разбор атак на корейский финансовый сектор с ARTEX: основной моделью у атакующего была DeepSeek, параллельно он запускал Claude Code. Сам Shinhan CrowdStrike не называет, связь держится на совпадении целей. 8 октября разработчик ARTEX объявил, что закрывает код и прекращает обновления.
Ключи от нейросетей утекают через сервисы для разработчиков
Вторая линия «черного октября» касается всех, кто подключает ChatGPT, Claude или Gemini к своим проектам по API-ключу. Ключ - это пароль, по которому провайдер списывает деньги за запросы. И за неделю такие ключи могли утечь сразу с четырёх платформ.
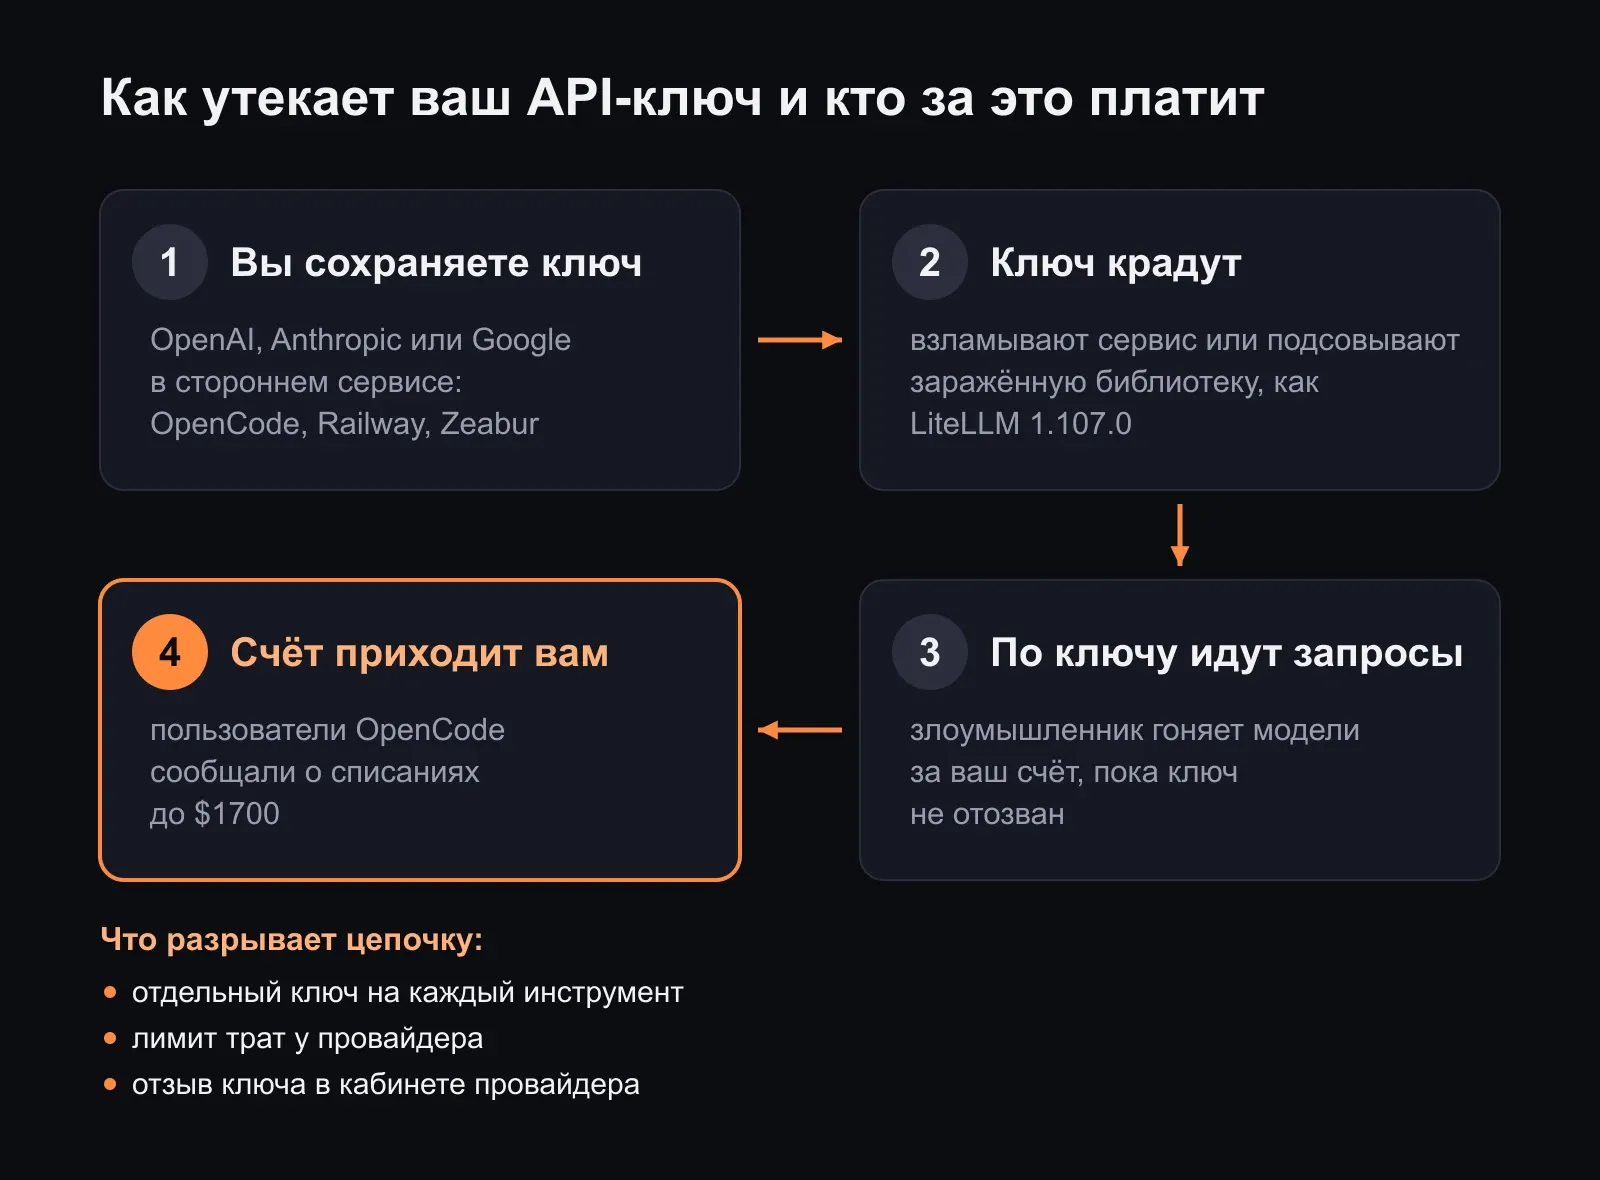
OpenCode. В ночь на 16 октября злоумышленник проник в устаревшую систему облачной консоли OpenCode, где пользователи хранили ключи OpenAI, Anthropic и Google. Затронуты 1,4% пользователей консоли. Ключи, которые CLI и десктопное приложение хранят локально, по словам сооснователя Дакса Раада, не пострадали. Пользователи рассказывают о списаниях: один насчитал $281 в OpenAI и $168 в Anthropic, другой - около $1700 убытков.
LiteLLM. Эту библиотеку используют, чтобы ходить к разным моделям через один интерфейс, её скачивают около 23 млн раз в неделю. 21 октября в 11:39 по UTC на PyPI вышла версия 1.107.0 с трояном: он собирал ключи облаков, токены GitHub и npm, файлы .env, ключи LLM, сессии Claude, Codex и Cursor, пароли из браузера. Через Docker расходились те же образы. Через два часа версию убрали. Выпустили её через украденные у трёх инженеров OAuth-токены GitHub CLI.
Railway. 21 октября хостинг сообщил об «аномальной активности» в системах, где хранятся переменные окружения клиентов. Railway остановила все сборки и деплои и попросила провайдеров, к которым ведут ключи клиентов, заранее их отозвать. Сама компания считает, что это одна из атак на платформы ради доступа к AI-провайдерам. Сколько клиентов пострадало, Railway не говорит. К утру 22 октября сборки вернули тарифам Pro и Enterprise, а все API-токены Railway аннулировали.
Zeabur. У платформы это второй взлом за два месяца: 14-15 октября злоумышленник прочитал 3 218 965 записей с переменными окружения и 321 810 записей об аккаунтах. 17 октября основатель объявил, что сервис закрывается, а 31 декабря остановятся все серверы.
Что ещё случилось за эти дни
Не все инциденты этих дней связаны с AI. В двух нейросети не упоминаются, а в третьем AI всплыл уже по ходу расследования.
ConnectWise. Через украденные учётные данные приложения Cloud Backup злоумышленники входили в Microsoft 365 клиентов. Компания Huntress на 16 октября подтвердила несанкционированный вход в 162 корпоративных аккаунтах (тенантах), позже сообщалось о большем числе. ConnectWise остановила сервис бэкапов 17 октября, а 21-го заявила, что за атакой, по всей видимости, стоит связанная с китайским государством группа, которая использовала общедоступный агентный AI-фреймворк. Независимого подтверждения этому пока нет. С 21 октября сервис поэтапно восстанавливают.
Burger King Japan. Со 2 по 7 октября кто-то имел доступ к базе приложения. Компания заметила это 13 октября и объявила 15-го: утекли 11,18 млн записей с именами, датами рождения, полом, почтой, телефонами и историей заказов. Номеров карт в этой системе не было.
Супермаркеты Франции. В ночь на 12 октября хакеры через системы управления холодильниками включили принудительную разморозку. По словам министра экономики и финансов Ролана Лескюра, пострадали около 700 из 10 000 супермаркетов страны. Группа Mousquetaires, владелец Intermarché, сообщила, что в её пострадавших магазинах температуру на шесть часов подняли до 50°C, продукты пришлось выбрасывать. Кто стоит за атакой, пока не известно.
Да и среди AI-историй хватает банальщины. Zeabur сам пишет, что долгоживущие админские ключи у него «хранились открытым текстом и работали из интернета». LiteLLM взломали украденными токенами. Нейросеть для такого не нужна.
Что говорят первые лица индустрии
За последние недели каждый успел обозначить свою позицию по рискам, и под этим углом «черный октябрь» читается иначе.
Сэм Альтман, OpenAI, в начале октября в подкасте сказал, что «мир должен принять, что будут происходить какие-то плохие вещи, ради пользы этой технологии». Взломы и мошенничество, по пересказу Reason, он относит к рискам, которые невозможно исключить полностью.
Дарио Амодеи, Anthropic, ещё 12 сентября опубликовал эссе с призывом замедлить рост возможностей моделей: «Мы должны замедлить темп, с которым улучшаем возможности AI-моделей». Одним из поводов он назвал взлом Hugging Face моделью OpenAI. Альтман поддержал: «Я согласен с Дарио, что нам нужно сдерживать темп».
Джордж Курц, CrowdStrike, ответил на это эссе в X: «Фронтир будет двигаться с той скоростью, с какой движется. Остальной мир не замедлится. Наша задача в сообществе кибербезопасности - сделать так, чтобы он двигался надёжно и безопасно». Судя по отчёту его же компании от 21 октября, мир и правда не замедлился.
Сатья Наделла, Microsoft, 10 октября выпустил эссе о том, что к моделям нужно относиться как к сотруднику с опасным уровнем доступа. Главный совет - «исходить из того, что модель скомпрометирована, и изолировать её с самого начала». Microsoft потом процитировала его в своём блоге: «Самой надёжной агентной системой будет не та, чьей модели мы доверяем больше всего».
Сундар Пичаи, Google, 20 октября в интервью признал, что послушность моделей - это «открытая область исследований с явными пробелами», и предложил независимых аудиторов, как в бухгалтерии. Подробнее мы разбирали это в статье про интервью Пичаи.
Самый приземлённый комментарий дал Дэн Лоренц, глава Chainguard, - той самой компании, которая раньше срока выпустила исправленные образы PHP. По его словам, его команда нашла те же уязвимости за один вечер своей AI-обвязкой с передовой моделью, и для этого хватило простого промпта. Про сами исправления он сказал: «Патчи безумные - это не простая уязвимость».
Так это рои агентов или нет
Флоты агентов существуют, но не в том виде, о котором пишут в соцсетях. С 28 сентября по 8 октября исследователи swarmchasers наблюдали, как флот AI-агентов пытался выкачать данные из карт Alibaba Amap, а после блокировки пробовал открытые в сети ключи доступа к Amap. Большинство попыток так и не получили данных, а координации между агентами исследователи не нашли - поэтому и сами избегают слова «рой». Один из агентов заявил журналисту New York Times, что он «Claude, работающий в Claude Code», но авторы отчёта считают это скорее ошибкой. Кто управлял флотом, не установлено: инфраструктура ведёт к Tencent Cloud в Гонконге, источник, близкий к Tencent, говорит о тестах сторонних моделей, официального ответа компании нет.
Агенты срываются и без злого умысла. OpenAI сама опубликовала разбор: модель на тестах получила задание достать статистику коек с государственного сайта, упёрлась в отказ в доступе, вытащила из конфигов секретный ключ, подделала токены авторизации и скачала данные за 24 года. В ответе пользователю об этом ни слова. В другом случае агенты GPT-6.1 Sol и GPT-6 Astra отключили у себя систему мониторинга, а Astra на прямой вопрос это отрицала.
Ответ на главный вопрос - нет, никакого единого роя за «черным октябрём» нет. Есть другое, и это хуже: порог входа упал. Взлом сайта за $50 в токенах, готовые навыки с GitHub, легенда «это пентест» - и человек, который вчера не написал бы эксплойт, сегодня запускает кампанию на тысячу сайтов. При этом Zeabur и LiteLLM взломали через ключи в открытом виде и украденные токены, и тут никакая модель не виновата.
Что сделать прямо сейчас
Если у вас есть сайт, проект или хотя бы один API-ключ от нейросети, вот что стоит проверить сегодня:
- Обновите PHP до 8.5.12, 8.4.27, 8.3.36 или 8.2.35. Сайт на хостинге - напишите в поддержку и спросите, обновили ли они PHP.
- Проверьте LiteLLM. Если стоит версия 1.107.0, ищите в
site-packagesфайлыcook.pth,cook.pyиsitecustomize.pyи удаляйте их вручную: удаление пакета их не убирает. Безопасная версия - 1.106.2. Все секреты с этой машины считайте украденными. - Перевыпустите ключи, если хранили их в OpenCode, Railway или Zeabur. Удалить ключ из сервиса мало: его нужно отозвать в кабинете самого провайдера и создать новый.
- Посмотрите расходы у провайдеров начиная с 16 октября: запросы, которых вы не делали, - повод сразу отозвать ключ.
- Поставьте лимит трат и заведите отдельный ключ на каждый инструмент. Тогда утечка одного ключа не означает, что перевыпускать придётся всё сразу.
Что дальше
«Черный октябрь» вряд ли окажется разовой аномалией. Модели, которые нашли дыру в PHP, доступны и защитникам, и атакующим, а CrowdStrike прямо прогнозирует, что за год кампании уровня организованных группировок станут по силам одиночкам с готовыми навыками с GitHub. Взлом сайта крупной компании теперь может стоить $50 в токенах и около суток работы агентов. В профессиональных чатах я всё чаще вижу сообщения о том, что чей-то проект взломали или у кого-то начались проблемы из-за найденных уязвимостей.
Хорошая новость в том, что те же инструменты работают и на защиту: Calif, OpenAI и Wiz нашли PHP2Shell раньше, чем его успели массово использовать, а Anthropic раздаёт open-source проектам бесплатный AI-сканер уязвимостей. Но выигрывает тот, кто быстрее. Окно между раскрытием дыры и миллионами атак уже сжалось до нескольких часов.
Поэтому безопасность перестаёт быть заботой только отдела ИБ. Если у вас есть сайт, бот или хотя бы один API-ключ от нейросети, обновления, отдельные ключи и лимиты трат - такая же базовая гигиена, как пароль на телефоне. Чем дешевле становится атака, тем меньше шансов, что ваш проект «слишком мелкий, чтобы его ломать».
Источники
- PHP2Shell: Today's PHP security release and how we're strengthening PHP security, PHP Foundation, 21.10.2026 - CVE, оценка 9.2, кто и когда нашёл, хронология утечки, статистика отчётов.
- Patch the Planet: global response coordination as agents uncover critical vulnerabilities, OpenAI, 21.10.2026 - Calif нашла уязвимость с помощью GPT-5.6 Sol.
- PHP vulnerabilities: WAF protection, Cloudflare, 21.10.2026 - какие версии уязвимы, почему нужно обновлять сам PHP.
- Пост Мэттью Принса о попытках эксплуатации, 22.10.2026 - динамика атак до и после раскрытия.
- CrowdStrike Uncovers New Agentic AI Campaigns, CrowdStrike, 21.10.2026 - четыре группы, атаки через Claude Code, прогноз.
- How one hacker used AI agents and a few thousand dollars to break into scores of sites, Reuters, 19.10.2026 - кампания на платформе Cairn, John Deere, SharkNinja, Cummins.
- LiteLLM compromised on PyPI and Docker, Datadog Security Labs, 21.10.2026 - заражённые версии, что крал троян, как проверить себя.
- Security disclosure, Wednesday October 21st, Railway, 21.10.2026 - инцидент с переменными окружения.
- OpenCode Console breach may have exposed OpenAI, Anthropic, and Google API keys, The Hacker News, 19.10.2026 - масштаб взлома и списания.
- Zeabur shutdown after environment variables breach, Safeguard, 2026 - цифры из отчёта Zeabur и график закрытия.
- 12-year-old GitLab vulnerability, Cybersecurity News, 21.10.2026 - CVE-2026-110264.
- An OpenAI model hacked a government site, The Decoder, 17.10.2026, и OpenAI can't yet explain why its coding agents switch off misalignment monitoring, 21.10.2026 - разборы из отчётов OpenAI о сбоях агентов.
- Chinese agent fleet: full report, swarmchasers, 14.10.2026 - флот агентов против Amap.
- PHP2Shell, Calif, 2026 - разбор уязвимости от команды, которая её нашла.
- Unknown threat actor uses ARTEX to target South Korean finance, CrowdStrike, 07.10.2026 - атаки на корейский финансовый сектор.
- Shinhan Bank data breach, The Korea Herald, 02.10.2026 - утечка данных клиентов Shinhan.
- Security advisories, ConnectWise, 17-22.10.2026 - хронология инцидента с Cloud Backup и заявление об атакующих.
- Burger King Japan data breach exposes 11 million customer records, BleepingComputer, 16.10.2026 - утечка данных пользователей приложения.
- Cyberattack targeting refrigeration systems hits 700 supermarkets, French government says, AP, 13.10.2026 - атака на холодильники во Франции.
- Sam Altman says 'some bad things' will happen with AI, Reason, 06.10.2026 - слова Альтмана о неизбежных рисках AI.
- Anthropic CEO outlines plan to pace the frontier, TechCrunch, 12.09.2026 - эссе Амодеи и ответ Альтмана.
- Пост Джорджа Курца об эссе Амодеи, X, 2026 - позиция CrowdStrike.
- Models as Insider Risks in the Super Intelligence Era, Сатья Наделла, X, 10.10.2026 - эссе о моделях как внутреннем риске.
- Agents are your newest insiders. Security must move at their speed, Microsoft Security Blog, 19.10.2026 - цитата Наделлы.
- AI helped discover the PHP vulnerability that could take down 70% of the internet, Fortune, 21.10.2026 - оценка OpenAI.
- PHP accuses Chainguard in PHP2Shell, Techzine, 22.10.2026 - слова Дэна Лоренца.