
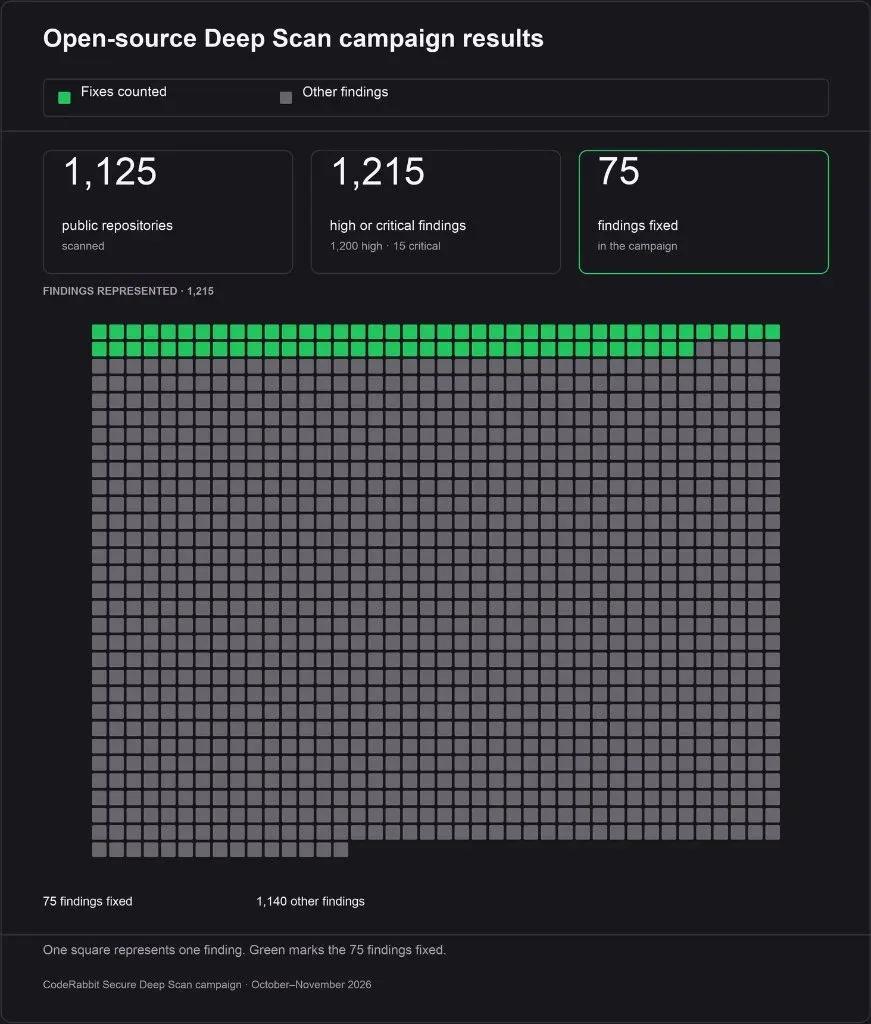
Компания CodeRabbit сообщила, что её система ИИ-анализа безопасности обнаружила 1215 потенциально серьёзных уязвимостей в 1125 публичных репозиториях. Исследование заняло менее двух недель, однако к моменту публикации удалось исправить только 75 находок. Результаты показывают, насколько быстро развивается автоматизированный поиск ошибок и почему устранение уязвимостей становится всё более важной задачей.
13 ноября 2026 года CodeRabbit представила результаты кампании по проверке открытого программного обеспечения с помощью CodeRabbit Secure Deep Scan.
Сканирование проходило с 23 октября по 3 ноября.
По данным компании, система выявила:
| Показатель | Результат |
|---|---|
| Проверено публичных репозиториев | 1125 |
| Обнаружено находок высокой и критической серьёзности | 1215 |
| Критическая серьёзность | 15 |
| Высокая серьёзность | 1200 |
| Исправлено на момент отчёта | Не менее 75 |
Все цифры приведены разработчиком инструмента. Независимую проверку всей выборки CodeRabbit в публикации не представила.
Как ИИ ищет уязвимости
Обычные средства статического анализа кода (SAST) исследуют исходники без запуска программы. Они помогают обнаруживать опасные операции, подозрительные потоки данных и нарушения заранее определённых правил безопасности.
CodeRabbit Secure Deep Scan использует агентный подход, который позволяет исследовать связи между несколькими компонентами приложения.
Разработчики выделяют четыре этапа:
- Map. Система изучает архитектуру проекта, точки входа, механизмы авторизации и потенциальные поверхности атаки.
- Hunt. ИИ исследует подозрительные пути исполнения программы и пытается найти условия для эксплуатации уязвимости.
- Verify. Отдельный проверяющий компонент анализирует доказательства, достижимость проблемного участка и существующие средства защиты.
- Fix. Для подтверждённых находок система может подготовить исправление, которое разработчик проверит перед применением.
Например, веб-приложение может правильно проверять, вошёл ли пользователь в систему, но не проверять, имеет ли он право просматривать конкретный документ.
Формально авторизация присутствует, поэтому поверхностная проверка может не выявить проблему. Чтобы обнаружить уязвимость, необходимо проанализировать взаимодействие маршрута запроса, бизнес-логики и базы данных.
Именно подобные ошибки CodeRabbit считает одной из основных областей применения своей технологии.
Какие ошибки встречались чаще всего
По данным CodeRabbit, среди распространённых находок оказались:
- Отсутствие проверки прав пользователя на конкретные объекты.
- XSS-уязвимости при небезопасной обработке пользовательского ввода.
- Недостаточная проверка токенов, подписей и идентичности вызывающей стороны.
- Ошибки обработки путей к файлам, позволяющие выйти за пределы разрешённого каталога.
- Некорректное завершение сессий и отзыв токенов.
- Раскрытие конфиденциальной информации через ответы, ошибки и системы хранения.
Компания подчёркивает, что агентный анализ дополняет существующие инструменты статического анализа и проверки зависимостей.
Почему исправлено так мало
По состоянию на публикацию CodeRabbit сообщила как минимум о 75 исправленных находках из 1215.
Это около 6% от общего числа выявленных проблем. Но такой показатель нельзя автоматически трактовать как окончательную долю исправлений: часть сообщений могла находиться на рассмотрении, а данные о более поздних исправлениях отсутствуют.
Кроме того, обнаружение подозрительного участка кода ещё не гарантирует существования практически эксплуатируемой уязвимости.
Для оценки результатов необходимы сведения о ложноположительных находках, распределении проблем по репозиториям и независимой проверке отчётов. Полной статистики по этим вопросам разработчик не опубликовал.
Мнение разработчиков
Создатель инструмента для структурного анализа кода ast-grep Херрингтон Даркхолм (Herrington Darkholme) сообщил, что протестировал Deep Scan на собственном проекте.
По его оценке, достоинство системы заключается в проверке обоснованности находок до формирования окончательного отчёта. Благодаря этому сообщения об уязвимостях становятся полезнее для сопровождающих проект разработчиков.
Это отзыв участника тестирования, опубликованный CodeRabbit, а не результат независимого сравнительного исследования.
ИИ против ИИ: новая гонка в кибербезопасности
Развитие подобных систем связано с более широким технологическим трендом.
Злоумышленники уже могут использовать ИИ для ускоренного анализа кода, поиска слабых мест и исследования потенциальных способов атаки. Разработчики защитных инструментов отвечают собственными агентными системами.
Схожее направление развивает OpenAI. Представленный в 2025 году исследовательский агент Aardvark позднее стал Codex Security, который анализирует программные проекты и помогает выявлять уязвимости.
Google DeepMind также разрабатывает системы для формальной проверки безопасности программ, включая AlphaProof Code.
В результате поиск ошибок становится всё более автоматизированным, а роль человека смещается к проверке находок, оценке реального риска и выпуску исправлений.
Вывод: кампания CodeRabbit демонстрирует возможности масштабного ИИ-аудита открытого кода. Но главным показателем эффективности таких систем остаётся число достоверно подтверждённых и устранённых уязвимостей. Скорость поиска растёт быстрее, чем способность многих проектов оперативно исправлять обнаруженные проблемы.
Источники: